
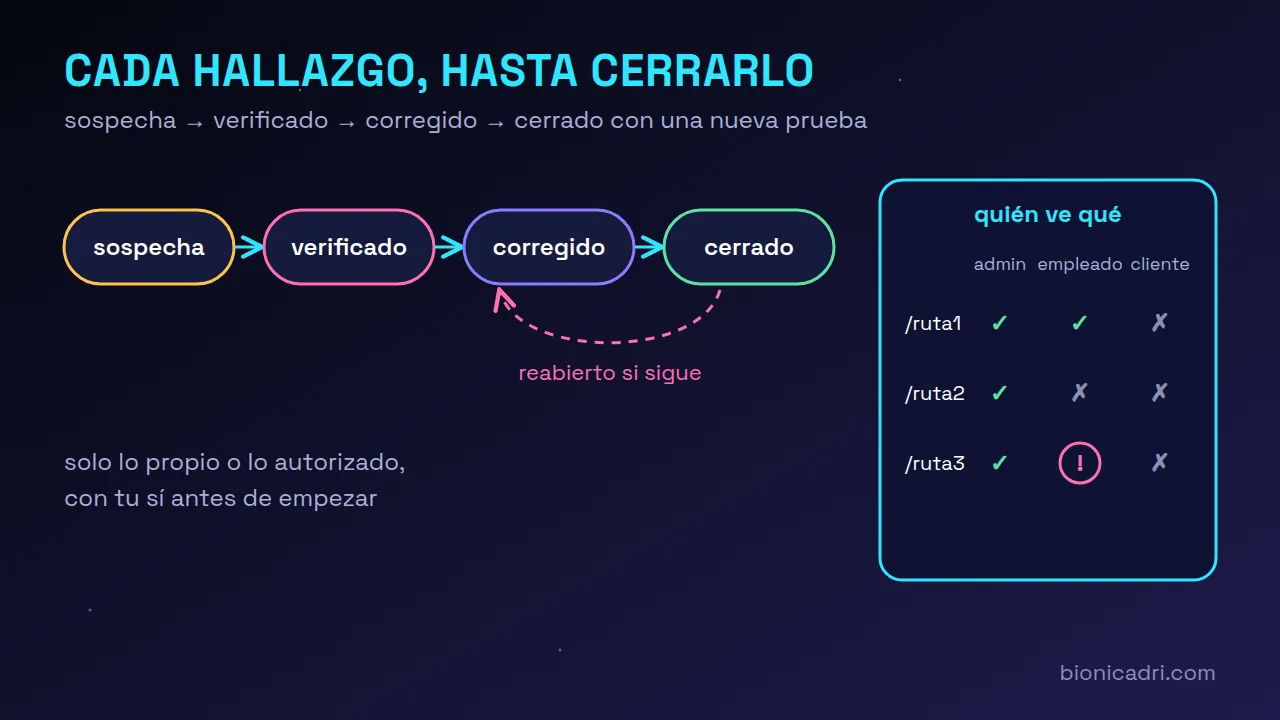
Antes de nada: ADRI solo audita lo propio o lo autorizado. Antes de lanzar una auditoría activa contra una web, te pide un sí expreso en el chat con una declaración: que eres titular de ese objetivo o que tienes autorización escrita de su titular. La petición y tu respuesta quedan registradas. Por defecto pueden pedir auditorías la dirección, la administración y el super-administrador, y cada petición, también las denegadas, queda en la pantalla de auditoría de escaneos.
¿Qué es un retest de vulnerabilidades?
Es volver a probar un fallo después de que alguien diga que lo ha arreglado. Parece obvio, pero es donde más se tuercen las cosas: el parche se aplicó en un servidor y no en otro, se arregló una ruta y la de al lado sigue igual, o una actualización posterior lo volvió a abrir.
Con ADRI, «re-test» es tan sencillo como pedir otra auditoría del mismo objetivo. La diferencia es que ahora recuerda qué se decidió de cada hallazgo.
Cada hallazgo tiene su ficha y su estado
Cada hallazgo recibe un identificador estable, del tipo H-1a2b3c4d, que se mantiene de una auditoría a otra. Y pasa por estos estados:
- Sospecha. Lo encontró el escaneo y aún no está confirmado.
- Verificado. Hay prueba de que es real: ADRI la anota con su nota, o el propio escaneo lo demostró.
- Corregido. Lo dice una persona, con el identificador del hallazgo en su mensaje. ADRI no puede darlo por corregido por su cuenta.
- Cerrado. En la siguiente auditoría ya no aparece y la prueba que lo detectaba se ejecutó bien.
- Reabierto. Lo diste por corregido y sigue apareciendo.
También hay dos decisiones que solo toma una persona: falso positivo (no es un problema real) y aceptado (es real, pero asumes el riesgo). Las dos quedan con su nota.
¿Cuándo se puede dar por cerrada una vulnerabilidad?
Solo cuando la nueva prueba lo demuestra. Las reglas son estrictas a propósito:
- Si la prueba que debía detectarlo no llegó a ejecutarse o falló, el re-test se marca como no concluyente, y te lo dice. No se cierra nada por no haberlo mirado.
- Si un hallazgo abierto simplemente no aparece, no se cierra solo: puede que esa vez no se revisara esa parte.
- Si algo cerrado vuelve a aparecer, se marca como regresión, que es justo lo que más interesa ver.
El resumen de estos cambios va arriba del informe: qué se cerró, qué se reabrió y qué volvió.
¿Qué es una matriz de acceso por roles?
Muchos fallos graves no se ven desde fuera. Un escaneo anónimo no detecta que un empleado puede abrir la ficha de otro, o que un cliente del portal ve facturas que no son suyas. Para eso está la matriz de acceso por roles.
Funciona así: tú declaras en un fichero los roles de tu aplicación, con cuentas de prueba de tu entorno de pruebas, y qué roles deberían poder ver cada ruta. ADRI te prepara la plantilla de partida si le das el código. Después pide cada ruta con cada rol y compara:
- 🔴 Acceso indebido: un rol que no debería ver la ruta, la ve.
- ⚠️ Bloqueo inesperado: un rol que debería verla, no puede.
- ❔ Indeterminado: un error del servidor o una respuesta ambigua que hay que mirar a mano.
Para no causar daños, solo hace lecturas, no sigue redirecciones, no sale del dominio que le diste y tiene un tope de rutas y de roles, con pausas entre peticiones. En el informe no aparecen ni el contenido de las páginas ni las cookies de prueba: solo el estado, el tamaño y una huella para comparar. Las cuentas de prueba las pones tú; ADRI no las inventa ni te las pide por el chat.
Si tienes el código, la auditoría apunta a la línea
Si le das la ruta del código de tu aplicación, ADRI hace antes un mapa estático: qué rutas hay, cuáles piden inicio de sesión y cuáles llegan a operaciones delicadas. Al cruzarlo con el escaneo, un hallazgo confirmado por código sale con su causa: el fichero y la línea. Lo que el código apunta pero el escaneo no tocó queda como pista, nunca como hallazgo.
Dictamina, no repara
La auditoría señala y prioriza; no aplica parches por su cuenta. Si hay que arreglar algo en el código, ADRI lo prepara y se hace con tu visto bueno. Después, otra auditoría cierra el círculo.
Más en seguridad y cumplimiento y en pentesting automático con agentes IA. Si te interesa cómo pide permiso ADRI antes de actuar, lo contamos en cuándo te pide permiso ADRI, o pide una demo.
Preguntas frecuentes
¿Puedo auditar la web de otra empresa?
Solo si eres su titular o tienes autorización escrita. Antes de una auditoría activa, ADRI te pide un sí con esa declaración y queda registrado.
¿Quién decide que un hallazgo está corregido?
Una persona, escribiendo el identificador del hallazgo. Después, la siguiente auditoría lo cierra solo si la prueba se ejecutó y ya no lo encuentra.
¿La matriz por roles puede cambiar datos de mi aplicación?
No. Solo hace lecturas, sin seguir redirecciones y sin salir del dominio que le diste, con un tope de rutas y pausas entre peticiones.
- Seguridad
- Auditoría
- Roles
- ADRI