
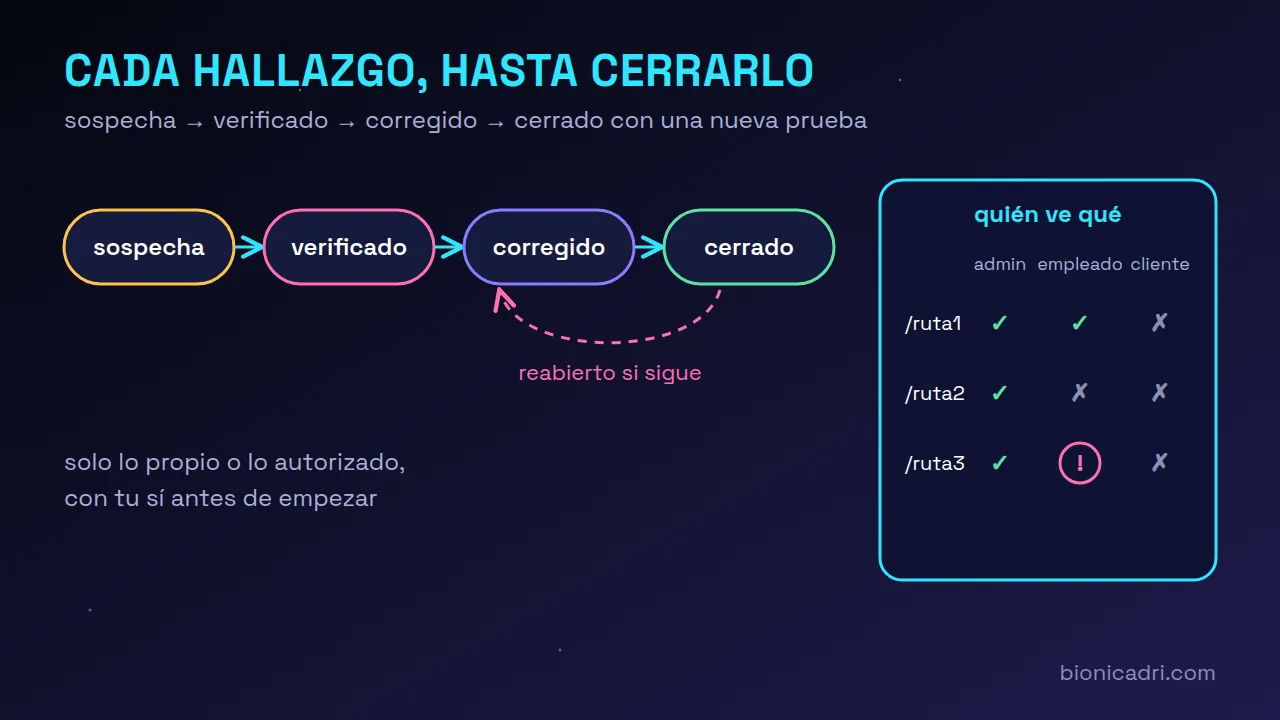
Antes de mais: o ADRI só audita o que é próprio ou o que está autorizado. Antes de lançar uma auditoria ativa contra um site, pede-te um sim expresso no chat com uma declaração: que és titular desse alvo ou que tens autorização escrita do seu titular. O pedido e a tua resposta ficam registados. Por predefinição, podem pedir auditorias a direção, a administração e o superadministrador, e cada pedido, também os recusados, fica no ecrã de auditoria de escaneamentos.
O que é um re-teste de vulnerabilidades?
É voltar a testar uma falha depois de alguém dizer que a corrigiu. Parece óbvio, mas é onde as coisas mais se torcem: o patch foi aplicado num servidor e não noutro, corrigiu-se uma rota e a do lado continua igual, ou uma atualização posterior voltou a abri-la.
Com o ADRI, o «re-teste» é tão simples como pedir outra auditoria do mesmo alvo. A diferença é que agora recorda o que se decidiu sobre cada achado.
Cada achado tem a sua ficha e o seu estado
Cada achado recebe um identificador estável, do tipo H-1a2b3c4d, que se mantém de uma auditoria para outra. E passa por estes estados:
- Suspeita. Foi o escaneamento que o encontrou e ainda não está confirmado.
- Verificado. Há provas de que é real: o ADRI anota-o com a sua nota, ou o próprio escaneamento o demonstrou.
- Corrigido. É uma pessoa que o diz, com o identificador do achado na sua mensagem. O ADRI não o pode dar como corrigido por sua conta.
- Encerrado. Na auditoria seguinte já não aparece e o teste que o detetava foi executado corretamente.
- Reaberto. Deste-o como corrigido e continua a aparecer.
Há também duas decisões que só uma pessoa toma: falso positivo (não é um problema real) e aceite (é real, mas assumes o risco). Ambas ficam com a sua nota.
Quando se pode dar uma vulnerabilidade por encerrada?
Só quando o novo teste o demonstra. As regras são rigorosas de propósito:
- Se o teste que devia detetá-lo não chegou a ser executado ou falhou, o re-teste é marcado como inconclusivo, e diz-te isso. Não se fecha nada por não se ter olhado.
- Se um achado aberto simplesmente não aparecer, não é fechado sozinho: pode ser que dessa vez essa parte não tenha sido revista.
- Se algo fechado voltar a aparecer, é marcado como regressão, que é precisamente o que mais interessa ver.
O resumo destas alterações vai no topo do relatório: o que foi fechado, o que foi reaberto e o que voltou.
O que é uma matriz de acesso por perfis?
Muitas falhas graves não se veem de fora. Um varrimento anónimo não deteta que um funcionário pode abrir a ficha de outro, ou que um cliente do portal vê faturas que não são suas. É para isso que existe a matriz de acesso por perfis.
Funciona assim: tu declaras num ficheiro os perfis da tua aplicação, com contas de teste do teu ambiente de testes, e que perfis deveriam poder ver cada rota. A ADRI prepara-te o modelo de partida se lhe deres o código. Depois pede cada rota com cada perfil e compara:
- 🔴 Acesso indevido: um perfil que não devia ver a rota, vê-a.
- ⚠️ Bloqueio inesperado: um perfil que devia vê-la não consegue.
- ❔ Indeterminado: um erro do servidor ou uma resposta ambígua que é preciso ver manualmente.
Para não causar danos, apenas faz leituras, não segue redirecionamentos, não sai do domínio que lhe indicaste e tem um limite de rotas e de perfis, com pausas entre pedidos. No relatório não aparecem nem o conteúdo das páginas nem as cookies de teste: apenas o estado, o tamanho e uma impressão digital para comparar. És tu que colocas as contas de teste; a ADRI não as inventa nem te as pede pelo chat.
Se tens o código, a auditoria aponta para a linha
Se lhe deres o caminho do código da tua aplicação, a ADRI faz antes um mapa estático: que rotas existem, quais pedem início de sessão e quais chegam a operações delicadas. Ao cruzá-lo com o varrimento, um achado confirmado pelo código aparece com a sua causa: o ficheiro e a linha. O que o código aponta mas o varrimento não tocou fica como indício, nunca como achado.
Determina, não repara
A auditoria assinala e prioriza; não aplica correções por sua conta. Se for preciso corrigir algo no código, a ADRI prepara-o e faz-se com a tua aprovação. Depois, outra auditoria fecha o ciclo.
Mais em segurança e conformidade e em pentesting automático com agentes de IA. Se te interessa como a ADRI pede autorização antes de agir, contamos em quando a ADRI te pede autorização, ou pede uma demo.
Perguntas frequentes
Posso auditar o site de outra empresa?
Só se fores o seu titular ou tiveres autorização escrita. Antes de uma auditoria ativa, a ADRI pede-te um sim com essa declaração e fica registado.
Quem decide que um achado está corrigido?
Uma pessoa, escrevendo o identificador do achado. Depois, a auditoria seguinte só o fecha se o teste foi executado e já não o encontra.
A matriz por perfis pode alterar dados da minha aplicação?
Não. Apenas faz leituras, sem seguir redirecionamentos e sem sair do domínio que lhe indicaste, com um limite de rotas e pausas entre pedidos.
- Segurança
- Auditoria
- Perfis
- ADRI