
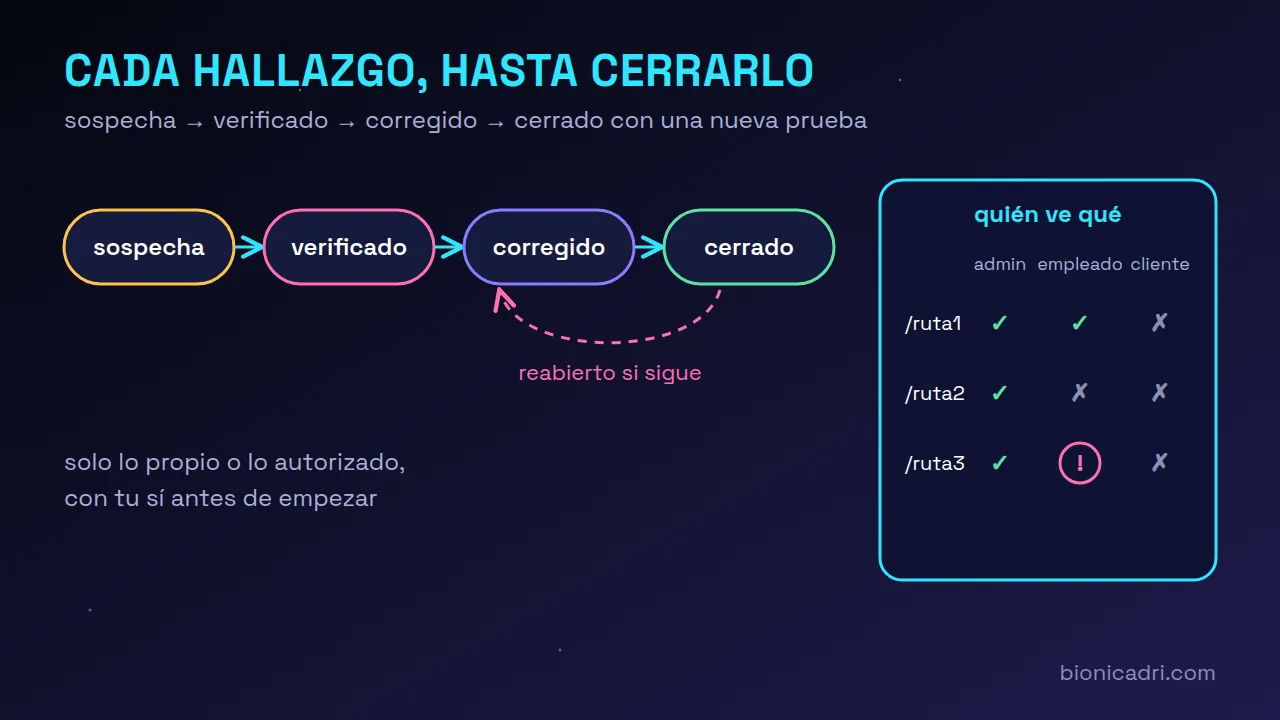
Înainte de toate: ADRI auditează doar ce este al tău sau autorizat. Înainte de a lansa o auditare activă împotriva unui site, îți cere un da explicit în chat, cu o declarație: că ești titularul acelui obiectiv sau că ai autorizare scrisă de la titularul lui. Cererea și răspunsul tău rămân înregistrate. Implicit, pot solicita auditări direcția, administrația și super-administratorul, iar fiecare cerere, inclusiv cele respinse, rămâne în ecranul de auditare a scanărilor.
Ce este un retest de vulnerabilități?
Înseamnă să testezi din nou o vulnerabilitate după ce cineva spune că a remediat-o. Pare evident, dar aici lucrurile se strâmbă cel mai des: patch-ul s-a aplicat pe un server și nu pe altul, s-a reparat o rută iar cea de alături a rămas la fel, sau o actualizare ulterioară a redeschis-o.
Cu ADRI, „retestul” este la fel de simplu ca solicitarea unei alte auditări a aceluiași obiectiv. Diferența este că acum își amintește ce s-a decis pentru fiecare constatare.
Fiecare constatare are fișa și starea ei
Fiecare constatare primește un identificator stabil, de tipul H-1a2b3c4d, care se păstrează de la o auditare la alta. Și trece prin aceste stări:
- Suspiciune. A fost găsit de scanare și încă nu este confirmat.
- Verificat. Există dovada că este real: ADRI o notează cu nota sa, sau scanarea în sine a demonstrat-o.
- Remediat. O spune o persoană, cu identificatorul constatării în mesajul ei. ADRI nu îl poate da ca remediat pe cont propriu.
- Închis. La următoarea auditare nu mai apare, iar testul care îl detecta s-a executat corect.
- Redeschis. L-ai dat ca remediat și încă apare.
Există și două decizii pe care le ia doar o persoană: fals pozitiv (nu este o problemă reală) și acceptat (este real, dar îți asumi riscul). Ambele rămân cu nota lor.
Când se poate considera închisă o vulnerabilitate?
Doar când noul test demonstrează asta. Regulile sunt strict intenționat:
- Dacă testul care ar fi trebuit să îl detecteze nu a ajuns să ruleze sau a eșuat, retestul este marcat ca neconcludent și ți se spune asta. Nimic nu se închide pentru că nu a fost verificat.
- Dacă o constatare deschisă pur și simplu nu apare, nu se închide singură: se poate ca de data aceea să nu fi fost verificată acea parte.
- Dacă ceva închis reapare, este marcat ca regresie, care este exact ceea ce interesează cel mai mult să vezi.
Rezumatul acestor modificări apare în partea de sus a raportului: ce s-a închis, ce s-a redeschis și ce a revenit.
Ce este o matrice de acces pe roluri?
Multele defecțiuni grave nu se văd din exterior. O scanare anonimă nu detectează că un angajat poate deschide fișa altuia sau că un client al portalului vede facturi care nu sunt ale lui. Pentru asta există matricea de acces pe roluri.
Funcționează așa: tu declari într-un fișier rolurile aplicației tale, cu conturi de test din mediul tău de test, și ce roluri ar trebui să poată vedea fiecare rută. ADRI îți pregătește șablonul de pornire dacă îi dai codul. Apoi cere fiecare rută cu fiecare rol și compară:
- 🔴 Acces nepermis: un rol care nu ar trebui să vadă ruta o vede.
- ⚠️ Blocare neașteptată: un rol care ar trebui să o vadă nu poate.
- ❔ Nedeterminat: o eroare de server sau un răspuns ambiguu care trebuie verificat manual.
Pentru a nu cauza daune, face doar citiri, nu urmează redirecționări, nu iese din domeniul pe care i l-ai dat și are o limită de rute și de roluri, cu pauze între cereri. În raport nu apar nici conținutul paginilor, nici cookie-urile de test: doar starea, dimensiunea și o amprentă pentru comparație. Conturile de test le pui tu; ADRI nu le inventează și nu ți le cere prin chat.
Dacă ai codul, auditul indică linia
Dacă îi dai calea către codul aplicației tale, ADRI face mai întâi o hartă statică: ce rute există, care cer autentificare și care ajung la operațiuni delicate. Când o corelează cu scanarea, o constatare confirmată de cod apare cu cauza ei: fișierul și linia. Ce indică codul, dar scanarea nu a atins, rămâne doar un indiciu, niciodată o constatare.
Constată, nu repară
Auditul semnalează și prioritizează; nu aplică patch-uri de unul singur. Dacă trebuie reparat ceva în cod, ADRI îl pregătește și se face cu aprobarea ta. Apoi, un alt audit închide cercul.
Mai multe în securitate și conformitate și în pentesting automat cu agenți IA. Dacă te interesează cum îți cere ADRI permisiunea înainte de a acționa, povestim despre asta în când îți cere ADRI permisiunea, sau cere o demonstrație.
Întrebări frecvente
Pot audita site-ul altei companii?
Numai dacă ești titularul ei sau ai autorizare scrisă. Înainte de un audit activ, ADRI îți cere un „da” cu acea declarație, iar acesta rămâne înregistrat.
Cine decide că o constatare este remediată?
O persoană, scriind identificatorul constatării. Apoi, auditul următor o închide doar dacă testul a fost executat și nu o mai găsește.
Matricea pe roluri poate modifica date din aplicația mea?
Nu. Face doar citiri, fără să urmeze redirecționări și fără să iasă din domeniul pe care i l-ai dat, cu o limită de rute și pauze între cereri.
- Securitate
- Audit
- Roluri
- ADRI