
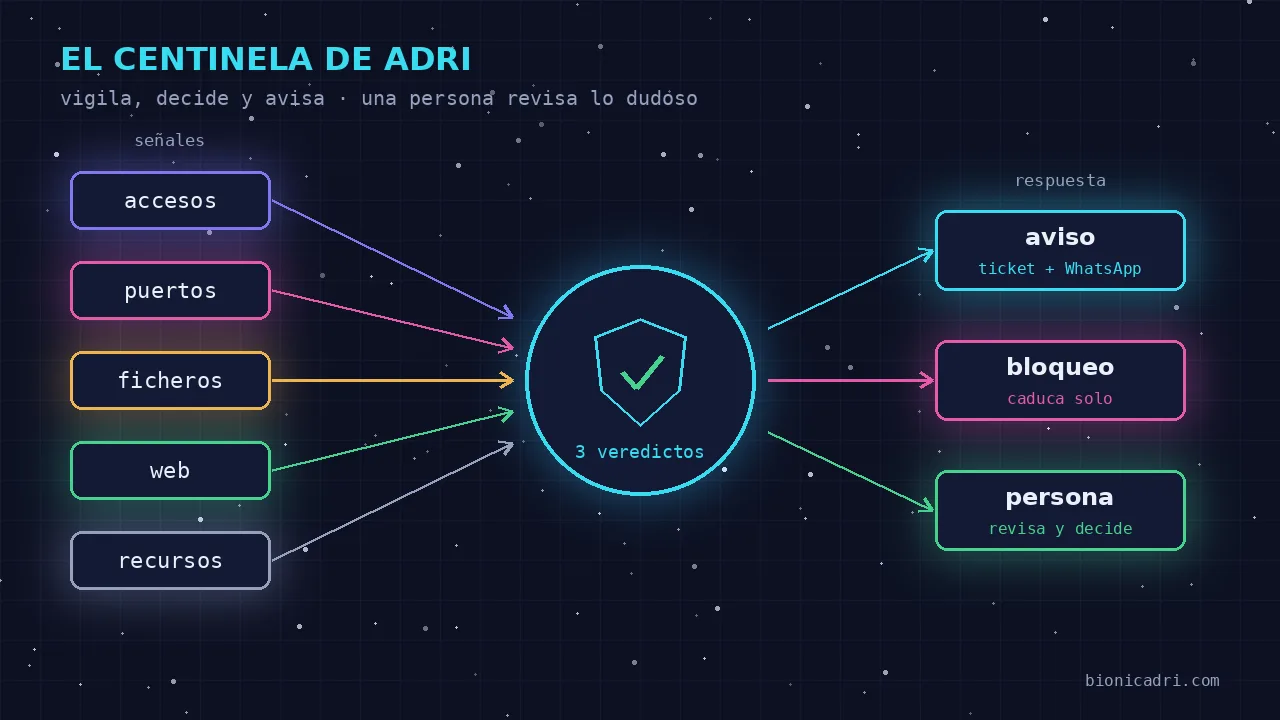
Fiecare server primește vizite pe care nu le-a invitat nimeni. Programe automate încearcă parole, parcurg porturi și cer fișiere care nu ar trebui să existe pe un site. Majoritatea nu reușesc nimic, dar este suficient ca unul să nimerească. Centinela este acolo pentru ca tu să afli când se întâmplă și pentru ca serverul să reacționeze fără să aștepte ca cineva să citească înregistrările.
Este piesa defensivă a ADRI. Pe cea ofensivă o cunoști deja: agentul de securitate care îți auditează infrastructura când i-o ceri. Centinela nu așteaptă să i-o ceri: supraveghează mereu.
De ce l-am construit
Atacurile de astăzi sunt lansate de programe și tot mai mulți agenți AI, care nu obosesc și nu dorm. Un antivirus care compară fișiere cu o listă cunoscută ajunge prea târziu pentru asta. Ideea noastră a fost invers: un mic supraveghetor în interiorul fiecărui calculator care se uită la comportamente, nu la semnături, și care continuă să funcționeze chiar dacă restul ADRI este oprit.
Am început în august 2026 cu o regulă prudentă: detectare și avertizare, fără a atinge nimic. Când testele reale împotriva firewall-ului au ieșit bine, am activat răspunsul automat, cu garanțiile despre care îți povestim mai jos. În aceeași lună l-am implementat pe serverele pe care le gestionăm pentru clienții noștri.
Ce supraveghează
Centinela verifică serverul în mod continuu, la intervale scurte. Urmărește aceste semnale:
- Parole încercate prin forță brută. Încercări eșuate de acces la distanță repetate de la aceeași adresă. Are memorie: un atac lent, cu puține încercări de fiecare dată, se acumulează și el.
- Accesări dintr-un loc necunoscut. O accesare care chiar intră, dar de la o adresă care nu este în lista de încredere a acelui server. Este semnalul tipic al unei chei furate, care nu dă greș niciodată. Funcționează când serverul are acea listă configurată.
- Scanări de porturi. Cineva care bate la multe uși pentru a vedea care este deschisă. Se verifică starea reală a conexiunilor, inclusiv a celor care rămân întredeschise.
- Scanare urmată de acces. Aceeași adresă care mai întâi explorează și apoi intră.
- Modificări în fișiere sensibile. Cheile de acces autorizate, conturile de utilizator, sarcinile programate sau permisiunile de administrator. Este locul unde un intrus își lasă modalitatea de a reveni.
- Uși din spate. Programe care ascultă, sau care se conectează spre exterior, pe porturi tipice de control la distanță folosite de atacatori.
- Sonde web. Cereri care caută fișiere de configurare, panouri de administrare sau injecții în baza de date.
- Resurse. Utilizare reală de procesor, memorie și disc.
Cum decide: trei verdicte
Fiecare trecere se termină într-una din trei stări. Cheia este să nu tratezi la fel un vârf de lucru ca un atac.
| Ce vede | Verdict | Ce face |
|---|---|---|
| Nimic în afara normalului | Totul bine | Nimic |
| Doar resurse mari | Supraveghere | Îl notează, fără alarmă. O copie de siguranță sau un raport mare umplu și ele memoria. |
| Trafic ostil sau un fișier sensibil modificat | Atac probabil | Anunță și, dacă este cazul, răspunde |
Ți-o spunem exact așa: astăzi acea decizie este o regulă simplă. Dacă există un semnal ostil, este atac probabil. Încă nu corelează în timp un vârf de resurse cu ceea ce a făcut o anumită adresă cu zece minute înainte.
Ce face singur
Când verdictul este «atac probabil», Centinela urmează acești pași:
- Îl înregistrează. Fiecare alertă rămâne într-un istoric al serverului însuși.
- Anunță o persoană. Deschide un ticket în platformă și trimite un WhatsApp. Acest anunț nu trece prin IA: iese chiar dacă ADRI este căzut. În plus, folosește un șablon închis, cu tipuri de atac cunoscute și adrese IP verificate. Un atacator poate scrie text în jurnalele serverului, dar acel text nu ajunge niciodată în mesajul tău.
- Blochează adresa atacatoare în firewall-ul serverului însuși, doar în cazurile clare de rețea: parole prin forță brută, scanări și accesări dintr-un loc necunoscut. Blocarea expiră singură după un timp, așa că o eroare nu lasă pe nimeni în afară pentru totdeauna. În loc să blocheze, se poate configura ca răspunsurile către atacator să iasă picătură cu picătură; este dezactivat.
- Trezește un agent ADRI, dacă este activat, pentru a verifica serverul. Doar când există o adresă atacatoare și cu o așteptare între anunțuri, pentru a nu consuma IA în buclă.
- Întinde o capcană. Un port momeală acceptă conexiunea, nu dă acces la nimic, răspunde încet cu date fără sens și notează cine a apelat.
O alarmă, un anunț: aceeași alertă de la aceeași adresă nu se repetă decât după un timp. Iar Centinela spune «blocată» doar când firewall-ul confirmă că a blocat-o. Dacă nu poate, spune.
Ce lasă unei persoane
- Schimbările în fișiere sensibile. Anunță cu prioritate maximă, dar nu blochează pe nimeni și nu consideră schimbarea bună. Dacă ar accepta-o singur, ar învăța ca normal cheia pe care a lăsat-o intrusul. O persoană verifică și decide.
- Sondele web, ușile din spate și conexiunile ciudate spre exterior. Generează alertă, nu blocare automată. Acolo o acțiune greșită poate întrerupe ceva legitim.
- Intrarea în alte servere. Centinela veghează mașina pe care rulează. Nu se conectează singur la alte mașini pentru a le atinge.
- Contraatac, niciodată. Să răspunzi atacului atacând la origine este o infracțiune în Uniunea Europeană. Și aproape întotdeauna acea origine este calculatorul altei victime pe care cineva l-a sechestrat. Ceea ce facem este să ne apărăm casa: să blocăm, să frânăm, să punem capcane și să păstrăm dovezi pentru a putea denunța.
Cum evită fals-pozitivele și nu te lasă pe dinafară
Un supraveghetor care blochează din greșeală este mai rău decât atacul. De aceea există adrese pe care Centinela nu le blochează niciodată:
- rețeaua care distribuie site-ul tău pe internet, pentru că blocarea ei ar scoate din funcțiune site-ul;
- rețeaua privată din care administrăm serverele;
- adresele de încredere ale acelui server și mașina în sine;
- orice adresă cu o sesiune de administrare deschisă în acel moment.
Învățăm și din erori și îți povestim două reale. În august au venit două alerte de «scanare urmată de acces» într-o marți dimineața devreme. Nu erau un atac: sesiunea administratorului în sine conta simultan ca scanare și ca acces, așa că orice intrare legitimă se acuza singură. Am corectat astfel încât scanarea să fie cu adevărat scanare, la fel ca în detectarea normală. Regula care ne-a rămas: cele două indicii ale unei suspiciuni trebuie să fie independente.
Celălalt: o listă de adrese de încredere a unui server s-a strecurat în configurația comună. Pe alt server a marcat un acces legitim ca suspect. Nu a ajuns să îl blocheze, pentru că venea din rețeaua protejată, dar a făcut zgomot. De atunci, lista este proprie fiecărui server și vine goală din fabrică.
La fel și cu conexiunile normale pe care serverul le deschide spre exterior: în primele teste păreau o scanare. Acum nu mai contează.
Limite pe care merită să le cunoști
- Nu vede toate tipurile de scanare la fel de bine. Unele lasă foarte puține urme în ceea ce urmărește astăzi.
- Decizia este o regulă simplă, așa cum ți-am spus mai sus, nu o analiză a contextului complet.
- Alertarea privind un acces dintr-un loc nou necesită ca serverul să aibă lista sa de încredere.
- Nu înlocuiește elementele de bază: actualizări, dublu factor de acces și copii de siguranță. Este un strat în plus, nu un scut absolut.
Codul trece prin revizii repetate, mai multe dintre ele cu modele diferite care se verifică reciproc, aceeași idee pe care o explicăm în cine decide și cine verifică în ADRI. Aceste revizii au găsit erori reale și le-am corectat. Vor mai apărea și altele, iar de aceea continuăm să le facem.
Ce câștigă compania ta
- Afli fără să te uiți la loguri. Tichet și WhatsApp cu ce s-a întâmplat și de unde.
- Serverul reacționează singur doar în cazurile clare, noaptea sau în weekend, iar blocarea se anulează automat dacă a fost o eroare.
- Rămân dovezi. Istoricul alertelor și al capcanei servește pentru a verifica sau pentru a denunța.
- Funcționează chiar dacă IA nu este activă. Supraveghetorul nu depinde de ADRI ca să te avertizeze.
Dacă vrei să știi cum protejăm accesul și datele în ansamblu, găsești în securitate și conformitate. Pentru a vedea ce altceva face echipa de agenți, uită-te la ce face ADRI sau încearcă-l în chatul cu ADRI. Iar despre unde trăiesc datele tale, este infrastructura noastră în Europa.
Următorul pas
Vrei să vezi cum ajunge o alertă de la Centinela și ce conține? Cere o demonstrație și ți-o arătăm.
- Securitate
- Servere
- Detectarea intruziunilor
- ADRI