
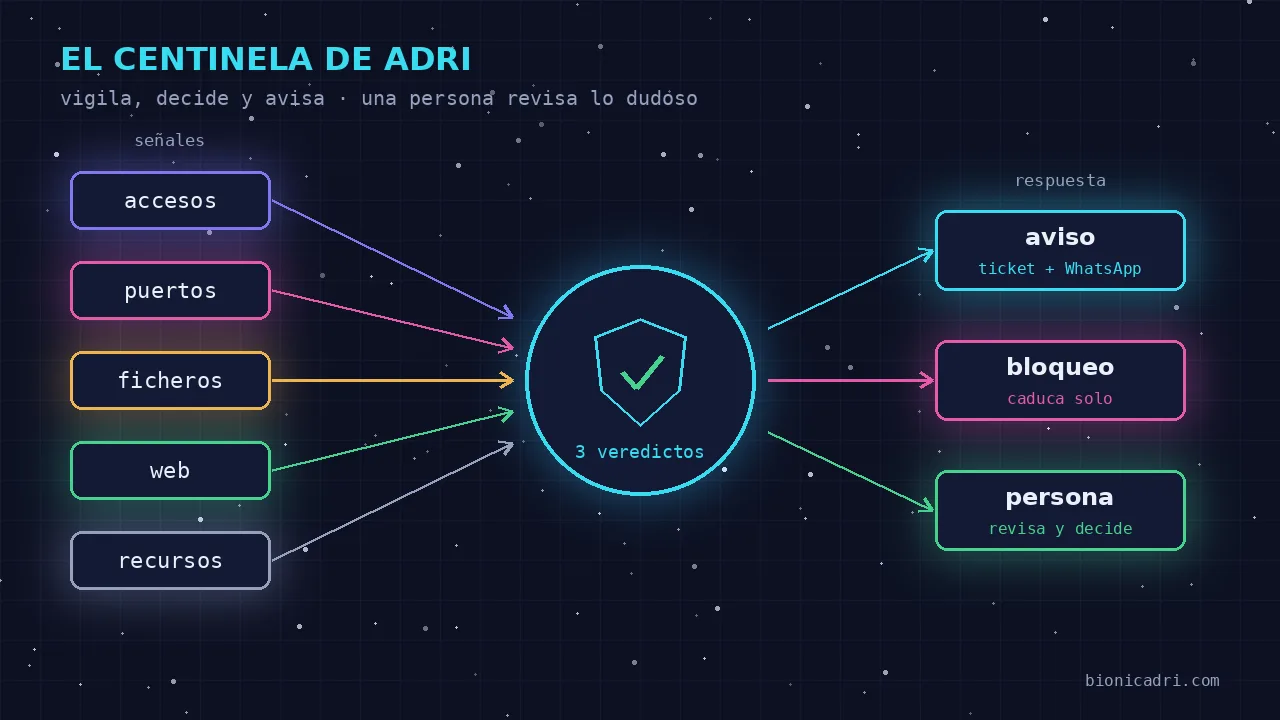
Chaque serveur reçoit des visites que personne n'a invitées. Des programmes automatiques testent des mots de passe, parcourent des ports et demandent des fichiers qui ne devraient pas exister sur un site web. La plupart n'obtiennent rien, mais il suffit qu'un seul tombe juste. Le Centinela est là pour que tu sois informé quand cela arrive et pour que le serveur réagisse sans attendre que quelqu'un lise les journaux.
C'est la pièce défensive d'ADRI. La offensive, tu la connais déjà : l'agent de sécurité qui audite ton infrastructure quand tu le lui demandes. Le Centinela n'attend pas que tu le lui demandes : il surveille toujours.
Pourquoi nous l'avons construit
Les attaques d'aujourd'hui sont lancées par des programmes, et de plus en plus par des agents d'IA, qui ne se fatiguent ni ne dorment. Un antivirus qui compare des fichiers à une liste connue arrive trop tard pour cela. Notre idée a été l'inverse : un petit gardien à l'intérieur de chaque machine qui observe les comportements, pas les signatures, et qui continue de fonctionner même si le reste d'ADRI est à l'arrêt.
Nous avons commencé en août 2026 avec une règle prudente : détecter et alerter, sans rien toucher. Lorsque les tests réels contre le pare-feu se sont bien passés, nous avons activé la réponse automatique, avec les garde-fous que nous t'expliquons plus bas. Ce même mois, nous l'avons déployé sur les serveurs que nous gérons pour nos clients.
Ce qu'il surveille
Le Centinela examine le serveur en continu, à intervalles courts. Il surveille ces signaux :
- Mots de passe testés en force brute. Tentatives d'accès à distance échouées répétées depuis la même adresse. Il a de la mémoire : une attaque lente, avec peu de tentatives à chaque fois, s'additionne aussi.
- Accès depuis un lieu inconnu. Un accès qui entre bel et bien, mais depuis une adresse qui ne figure pas dans la liste de confiance de ce serveur. C'est le signe typique d'une clé volée, qui ne rate jamais. Fonctionne lorsque le serveur a cette liste configurée.
- Scans de ports. Quelqu'un qui frappe à de nombreuses portes pour voir laquelle est ouverte. On regarde l'état réel des connexions, y compris celles qui restent à demi ouvertes.
- Scan suivi d'un accès. La même adresse qui explore d'abord, puis entre.
- Modifications de fichiers sensibles. Les clés d'accès autorisées, les comptes utilisateurs, les tâches planifiées ou les droits d'administrateur. C'est là qu'un intrus laisse son moyen de revenir.
- Portes dérobées. Programmes qui écoutent, ou qui se connectent vers l'extérieur, sur des ports typiques du contrôle à distance utilisés par les attaquants.
- Scans web. Requêtes qui cherchent des fichiers de configuration, des panneaux d'administration ou des injections dans la base de données.
- Ressources. Utilisation réelle du processeur, de la mémoire et du disque.
Comment il décide : trois verdicts
Chaque passage se termine dans l'un des trois états. La clé est de ne pas traiter de la même manière un pic de travail qu'une attaque.
| Ce qu'il voit | Verdict | Ce qu'il fait |
|---|---|---|
| Rien d'anormal | Tout va bien | Rien |
| Uniquement des ressources élevées | Surveiller | Il le note, sans alarme. Une sauvegarde ou un gros rapport remplissent aussi la mémoire. |
| Trafic hostile ou un fichier sensible modifié | Attaque probable | Avertit et, le cas échéant, répond |
On te le dit tel quel : aujourd'hui, cette décision est une règle simple. S'il y a un signal hostile, c'est une attaque probable. Il ne croise pas encore dans le temps un pic de ressources avec ce qu'a fait une adresse précise dix minutes plus tôt.
Ce qu'il fait seul
Lorsque le verdict est « attaque probable », le Centinela suit ces étapes :
- Il l'enregistre. Chaque alerte reste dans un historique du serveur lui-même.
- Avertit une personne. Ouvre un ticket sur la plateforme et envoie un WhatsApp. Cet avertissement ne passe pas par l'IA : il part même si ADRI est hors service. De plus, il utilise un modèle fermé, avec des types d'attaque connus et des adresses IP vérifiées. Un attaquant peut écrire du texte dans les journaux du serveur, mais ce texte n'arrive jamais dans votre message.
- Bloque l'adresse attaquante dans le pare-feu du serveur lui-même, uniquement dans les cas réseau évidents : attaques par force brute sur les mots de passe, scans et accès depuis un endroit inconnu. Le blocage expire tout seul au bout d'un certain temps, ainsi une erreur ne laisse personne dehors pour toujours. Au lieu de bloquer, on peut configurer les réponses à l'attaquant pour qu'elles soient envoyées au compte-gouttes ; désactivé par défaut.
- Réveille un agent d'ADRI, s'il est activé, pour qu'il vérifie le serveur. Uniquement lorsqu'il y a une adresse attaquante et avec un délai entre les alertes, pour ne pas gaspiller d'IA en boucle.
- Il tend un piège. Un port leurre accepte la connexion, ne donne accès à rien, répond n'importe quoi lentement et note qui a appelé.
Une alarme, un avertissement : la même alerte provenant de la même adresse ne se répète pas avant un certain temps. Et le Centinela ne dit « bloquée » que lorsque le pare-feu confirme qu'il l'a bloquée. S'il ne peut pas, il le dit.
Ce qu'il laisse à une personne
- Les modifications des fichiers sensibles. Il alerte avec une priorité maximale, mais il ne bloque personne et ne valide pas la modification. S'il l'acceptait seul, il apprendrait comme normale la clé laissée par l'intrus. Une personne vérifie et décide.
- Les scans web, les portes dérobées et les connexions sortantes inhabituelles. Ils génèrent une alerte, pas un blocage automatique. Là, une action erronée peut couper quelque chose de légitime.
- Entrer dans d'autres serveurs. Le Centinela surveille la machine sur laquelle il tourne. Il ne se connecte pas de lui-même à d'autres machines pour y toucher.
- Contre-attaquer, jamais. Répondre à l'attaque en attaquant à la source est un délit dans l'Union européenne. Et presque toujours cette source est l'ordinateur d'une autre victime que quelqu'un a piraté. Ce que nous faisons, c'est défendre notre maison : bloquer, freiner, poser des pièges et conserver des preuves pour pouvoir porter plainte.
Comment il évite les faux positifs sans vous exclure
Un surveillant qui bloque par erreur est pire que l'attaque. C'est pourquoi il y a des adresses que le Centinela ne bloque jamais :
- le réseau qui distribue votre site web sur Internet, car le bloquer ferait tomber le site lui-même ;
- le réseau privé depuis lequel nous gérons les serveurs ;
- les adresses de confiance de ce serveur et la machine elle-même ;
- toute adresse avec une session d'administration ouverte à ce moment-là.
Nous apprenons aussi de nos erreurs, et nous vous racontons deux cas réels. En août, deux alertes de « scan suivi d'un accès » sont arrivées un mardi tôt le matin. Ce n'était pas une attaque : la session de l'administrateur elle-même comptait à la fois comme scan et comme accès, si bien que toute entrée légitime s'accusait elle-même. Nous l'avons corrigé pour que le scan doive vraiment en être un, comme dans la détection normale. La règle que nous en avons retenue : les deux pistes d'une suspicion doivent être indépendantes.
L'autre : une liste d'adresses de confiance d'un serveur s'est glissée dans la configuration commune. Sur un autre serveur, elle a marqué un accès légitime comme suspect. Elle n'est pas allée jusqu'à le bloquer, car il venait du réseau protégé, mais cela a fait du bruit. Depuis, cette liste est propre à chaque serveur et est vide par défaut.
Il en va de même pour les connexions normales que le serveur ouvre vers l'extérieur : lors des premiers tests, elles ressemblaient à un scan. Désormais, elles ne sont plus prises en compte.
Des limites à connaître
- Il ne voit pas tous les types de scan aussi bien. Certains laissent très peu de traces dans ce qu'il examine aujourd'hui.
- La décision repose sur une règle simple, comme nous vous l'avons expliqué plus haut, et non sur une analyse du contexte complet.
- Signaler un accès depuis un nouvel emplacement exige que le serveur dispose de sa liste de confiance.
- Cela ne remplace pas l'essentiel : les mises à jour, le double facteur d'accès et les sauvegardes. C'est une couche supplémentaire, pas un bouclier absolu.
Le code passe par des revues répétées, plusieurs d'entre elles avec des modèles différents qui se contrôlent entre eux, la même idée que nous expliquons dans qui décide et qui vérifie chez ADRI. Ces revues ont trouvé de vraies erreurs et nous les avons corrigées. D'autres continueront d'apparaître, et c'est pourquoi nous continuons à les faire.
Ce que votre entreprise y gagne
- Vous êtes informé sans consulter les journaux. Ticket et WhatsApp avec ce qui s'est passé et d'où.
- Le serveur ne réagit que dans les cas clairs, la nuit ou le week-end, et le blocage s'annule tout seul s'il s'agissait d'une erreur.
- Des preuves subsistent. L'historique des alertes et du piège permet de vérifier ou de porter plainte.
- Cela fonctionne même si l'IA n'est pas disponible. Le surveillant ne dépend pas d'ADRI pour vous alerter.
Si vous voulez savoir comment nous protégeons l'accès et les données dans leur ensemble, vous le trouverez dans sécurité et conformité. Pour voir ce que fait de plus l'équipe d'agents, consultez ce que fait ADRI ou essayez-le dans le chat avec ADRI. Et pour savoir où résident vos données, voyez notre infrastructure en Europe.
Prochaine étape
Vous voulez voir comment arrive une alerte du Centinela et ce qu'elle contient ? Demandez une démo et nous vous le montrons.
- Sécurité
- Serveurs
- Détection d'intrusion
- ADRI