
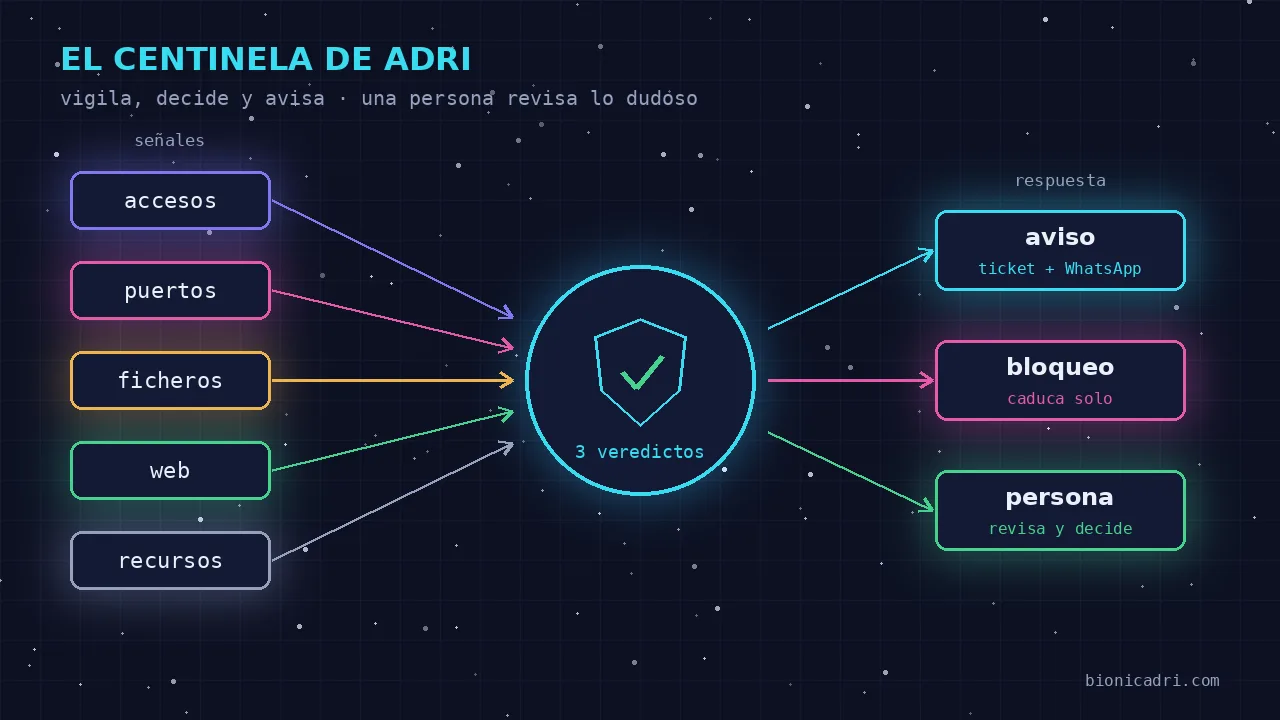
Cada servidor recebe visitas que ninguém convidou. Programas automáticos testam palavras-passe, percorrem portas e pedem ficheiros que não deveriam existir numa web. A maioria não consegue nada, mas basta que um acerte. O Centinela está para que te apercebas quando acontece e para que o servidor reaja sem esperar que alguém leia os registos.
É a peça defensiva da ADRI. A ofensiva já a conheces: o agente de segurança que audita a tua infraestrutura quando lho pedes. O Centinela não espera que lho peças: vigia sempre.
Porque o construímos
Os ataques de hoje são lançados por programas, e cada vez mais agentes de IA, que não se cansam nem dormem. Um antivírus que compara ficheiros com uma lista conhecida chega tarde a isso. A nossa ideia foi a contrária: um pequeno vigilante dentro de cada máquina que observa comportamentos, não assinaturas, e que continua a funcionar mesmo que o resto da ADRI esteja parado.
Começámos em agosto de 2026 com uma regra prudente: detetar e avisar, sem tocar em nada. Quando os testes reais contra a firewall correram bem, ativámos a resposta automática, com as salvaguardas que te contamos mais abaixo. Nesse mesmo mês, implementámo-lo nos servidores que gerimos para os nossos clientes.
O que vigila
O Centinela verifica o servidor de forma contínua, em intervalos curtos. Observa estes sinais:
- Palavras-passe testadas à força bruta. Tentativas falhadas de acesso remoto repetidas a partir do mesmo endereço. Tem memória: um ataque lento, de poucas tentativas de cada vez, também vai somando.
- Acessos a partir de um local desconhecido. Um acesso que entra, mas a partir de um endereço que não está na lista de confiança desse servidor. É o sinal típico de uma chave roubada, que nunca falha. Funciona quando o servidor tem essa lista configurada.
- Varreduras de portas. Alguém que bate a muitas portas para ver qual está aberta. Observa-se o estado real das conexões, também as que ficam a meio abrir.
- Varredura seguida de acesso. O mesmo endereço que primeiro explora e depois entra.
- Alterações em ficheiros sensíveis. As chaves de acesso autorizadas, as contas de utilizador, as tarefas agendadas ou as permissões de administrador. É onde um intruso deixa a sua forma de voltar.
- Backdoors. Programas que escutam, ou que se ligam para fora, em portas típicas do controlo remoto que os atacantes usam.
- Sondagens web. Pedidos que procuram ficheiros de configuração, painéis de administração ou injeções na base de dados.
- Recursos. Uso real de processador, memória e disco.
Como decide: três veredictos
Cada passagem termina num de três estados. A chave está em não tratar um pico de trabalho da mesma forma que um ataque.
| O que vê | Veredicto | O que faz |
|---|---|---|
| Nada fora do normal | Tudo bem | Nada |
| Só recursos altos | Vigiar | Anota-o, sem alarme. Uma cópia de segurança ou um relatório grande também enchem a memória. |
| Tráfego hostil ou um ficheiro sensível alterado | Ataque provável | Avisa e, se for caso disso, responde |
Contamos-te isto tal como é: hoje essa decisão é uma regra simples. Se há um sinal hostil, é ataque provável. Ainda não cruza no tempo um pico de recursos com o que fez um endereço concreto dez minutos antes.
O que faz sozinho
Quando o veredicto é «ataque provável», o Sentinela segue estes passos:
- Regista-o. Cada alerta fica num histórico do próprio servidor.
- Avisa uma pessoa. Abre um ticket na plataforma e envia um WhatsApp. Esse aviso não passa pela IA: sai mesmo que o ADRI esteja em baixo. Além disso, usa um modelo fechado, com tipos de ataque conhecidos e endereços IP verificados. Um atacante pode escrever texto nos registos do servidor, mas esse texto nunca chega à tua mensagem.
- Bloqueia o endereço atacante na firewall do próprio servidor, apenas nos casos claros de rede: passwords à força bruta, scans e acessos a partir de um local desconhecido. O bloqueio expira sozinho ao fim de um tempo, por isso um erro não deixa ninguém de fora para sempre. Em vez de bloquear, pode configurar-se para que as respostas ao atacante saiam a conta-gotas; vem desligado.
- Desperta um agente do ADRI, se estiver ativado, para que reveja o servidor. Só quando há um endereço atacante e com uma espera entre avisos, para não gastar IA em ciclo.
- Prepara uma armadilha. Uma porta isca aceita a conexão, não dá acesso a nada, responde com lixo devagar e anota quem ligou.
Um alarme, um aviso: o mesmo alerta do mesmo endereço não se repete até passar um bocado. E o Sentinela só diz «bloqueada» quando a firewall confirma que a bloqueou. Se não puder, di-lo.
O que deixa a uma pessoa
- As alterações em ficheiros sensíveis. Avisa com prioridade máxima, mas não bloqueia ninguém e não dá a alteração como boa. Se a aceitasse sozinho, aprenderia como normal a chave que o intruso deixou. Uma pessoa revê e decide.
- Sondagens web, backdoors e conexões estranhas para fora. Geram alerta, não bloqueio automático. Aí uma ação errada pode cortar algo legítimo.
- Entrar em outros servidores. O Sentinela vigia a máquina onde corre. Não se liga por sua conta a outras máquinas para as tocar.
- Contra-atacar, nunca. Responder ao ataque atacando a origem é crime na União Europeia. E quase sempre essa origem é o computador de outra vítima que alguém sequestrou. O que fazemos é defender a nossa casa: bloquear, travar, colocar armadilhas e guardar provas para poder denunciar.
Como evita falsos positivos e não te deixa de fora
Um vigilante que bloqueia por engano é pior do que o ataque. Por isso há endereços que o Centinela nunca bloqueia:
- a rede que distribui a tua web pela internet, porque bloqueá-la derrubaria a própria web;
- a rede privada a partir da qual gerimos os servidores;
- os endereços de confiança desse servidor e a própria máquina;
- qualquer endereço com uma sessão de administração aberta nesse momento.
Também aprendemos com as falhas, e contamos-te dois casos reais. Em agosto chegaram dois avisos de «scan seguido de acesso» numa terça-feira à primeira hora. Não eram um ataque: a própria sessão do administrador contava ao mesmo tempo como scan e como acesso, por isso qualquer entrada legítima acusava-se a si própria. Corrigimo-lo para que o scan tenha mesmo de o ser, tal como na deteção normal. A regra que ficou: as duas pistas de uma suspeita têm de ser independentes.
O outro: uma lista de endereços de confiança de um servidor infiltrou-se na configuração comum. Noutro servidor marcou como suspeito um acesso legítimo. Não chegou a bloqueá-lo, porque vinha da rede protegida, mas fez ruído. Desde então, essa lista é própria de cada servidor e vem vazia de fábrica.
O mesmo acontece com as ligações normais que o servidor abre para fora: nos primeiros testes pareciam um scan. Agora já não contam.
Limites que convém conhecer
- Não vê todos os tipos de scan igualmente bem. Alguns deixam muito pouco rasto naquilo que observa hoje.
- A decisão é uma regra simples, como te contamos acima, não uma análise do contexto completo.
- Avisar de um acesso a partir de um local novo exige que o servidor tenha a sua lista de confiança.
- Não substitui o básico: atualizações, duplo fator de acesso e cópias de segurança. É uma camada a mais, não um escudo absoluto.
O código passa por revisões repetidas, várias delas com modelos distintos que se revêem entre si, a mesma ideia que explicamos em quem decide e quem revê na ADRI. Essas revisões encontraram erros reais e corrigimo-los. Vão continuar a aparecer mais, e por isso continuamos a fazê-las.
O que ganha a tua empresa
- Ficas a saber sem olhar para registos. Ticket e WhatsApp com o que aconteceu e de onde.
- O servidor reage apenas nos casos claros, à noite ou ao fim de semana, e o bloqueio desfaz-se sozinho se tiver sido um erro.
- Ficam provas. O histórico de alertas e da armadilha serve para rever ou para denunciar.
- Funciona mesmo que a IA não esteja. O vigilante não depende da ADRI para te avisar.
Se queres saber como protegemos o acesso e os dados em conjunto, tens isso em segurança e conformidade. Para ver o que mais faz a equipa de agentes, consulta o que a ADRI faz ou experimenta-o em o chat com a ADRI. E sobre onde vivem os teus dados, está a nossa infraestrutura na Europa.
Próximo passo
Queres ver como chega um aviso do Centinela e o que contém? Pede uma demo e mostramos-to.
- Segurança
- Servidores
- Deteção de intrusões
- ADRI