
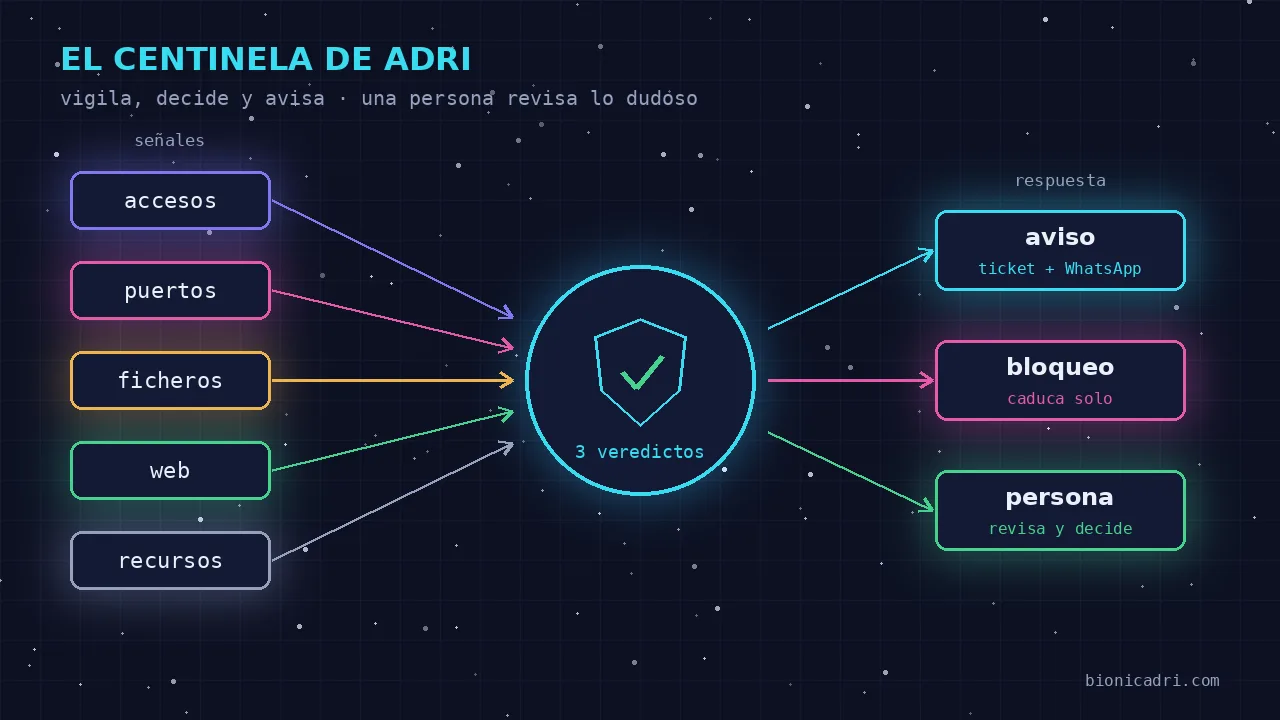
Jeder Server erhält Besuche, die niemand eingeladen hat. Automatische Programme probieren Passwörter aus, scannen Ports und fordern Dateien an, die es auf einer Website nicht geben sollte. Die meisten erreichen nichts, aber es reicht, wenn eines Erfolg hat. El Centinela ist dafür da, dass du es mitbekommst, wenn es passiert, und dass der Server reagiert, ohne darauf zu warten, dass jemand die Protokolle liest.
Es ist die defensive Komponente von ADRI. Die offensive Komponente kennst du schon: der Sicherheitsagent, der deine Infrastruktur auditiert, wenn du es verlangst. El Centinela wartet nicht darauf, dass du es verlangst: Er überwacht immer.
Warum wir es gebaut haben
Die heutigen Angriffe werden von Programmen und immer häufiger von KI-Agenten ausgeführt, die nicht müde werden und nicht schlafen. Ein Antivirus, der Dateien mit einer bekannten Liste vergleicht, kommt dafür zu spät. Unsere Idee war das Gegenteil: ein kleiner Wächter in jeder Maschine, der Verhalten statt Signaturen betrachtet und weiter funktioniert, auch wenn der Rest von ADRI stillsteht.
Wir begannen im August 2026 mit einer vorsichtigen Regel: erkennen und warnen, ohne etwas zu verändern. Als die echten Tests gegen die Firewall gut ausfielen, aktivierten wir die automatische Reaktion, mit den Schutzmaßnahmen, die wir dir weiter unten vorstellen. Im selben Monat rollten wir es auf den Servern aus, die wir für unsere Kunden verwalten.
Was er überwacht
El Centinela überprüft den Server kontinuierlich und in kurzen Abständen. Er achtet auf diese Signale:
- Brute-Force-Passwortversuche. Wiederholte fehlgeschlagene Remote-Zugriffsversuche von derselben Adresse. Es hat ein Gedächtnis: Auch ein langsamer Angriff mit jeweils wenigen Versuchen summiert sich.
- Zugriffe von einem unbekannten Ort. Ein Zugriff, der tatsächlich hineinkommt, aber von einer Adresse, die nicht in der Vertrauensliste dieses Servers steht. Es ist das typische Signal eines gestohlenen Schlüssels, der nie fehlschlägt. Funktioniert, wenn der Server diese Liste konfiguriert hat.
- Port-Scans. Jemand, der an viele Türen klopft, um zu sehen, welche offen ist. Man betrachtet den tatsächlichen Zustand der Verbindungen, auch die, die halb geöffnet bleiben.
- Scan gefolgt von Zugriff. Dieselbe Adresse, die zuerst scannt und dann eindringt.
- Änderungen an sensiblen Dateien. Autorisierte Zugangsschlüssel, Benutzerkonten, geplante Aufgaben oder Administratorrechte. Dort hinterlässt ein Eindringling seinen Weg zurück.
- Backdoors. Programme, die lauschen oder ausgehende Verbindungen auf typischen Ports für Fernsteuerung herstellen, die Angreifer nutzen.
- Web-Scans. Anfragen, die nach Konfigurationsdateien, Administrationsoberflächen oder Datenbank-Injektionen suchen.
- Ressourcen. Tatsächliche Nutzung von Prozessor, Speicher und Festplatte.
Wie er entscheidet: drei Verdikte
Jeder Durchlauf endet in einem von drei Zuständen. Der Schlüssel liegt darin, eine Arbeitsspitze nicht wie einen Angriff zu behandeln.
| Was er sieht | Verdikt | Was er tut |
|---|---|---|
| Nichts Ungewöhnliches | Alles in Ordnung | Nichts |
| Nur hohe Ressourcennutzung | Überwachen | Er notiert es, ohne Alarm. Ein Backup oder ein großer Bericht füllt ebenfalls den Speicher. |
| Feindseliger Datenverkehr oder eine geänderte sensible Datei | Wahrscheinlicher Angriff | Warnt und reagiert gegebenenfalls |
Wir sagen es dir ganz offen: Heute ist diese Entscheidung eine einfache Regel. Wenn es ein feindseliges Signal gibt, ist es ein wahrscheinlicher Angriff. Er gleicht noch nicht zeitlich eine Ressourcenspitze mit dem ab, was eine bestimmte Adresse zehn Minuten zuvor getan hat.
Was er allein tut
Wenn das Verdikt „wahrscheinlicher Angriff“ lautet, folgt der Centinela diesen Schritten:
- Er protokolliert es. Jeder Alarm wird in einer Historie des Servers selbst festgehalten.
- Warnt eine Person. Öffnet ein Ticket auf der Plattform und sendet eine WhatsApp-Nachricht. Diese Warnung läuft nicht über die KI: Sie geht raus, auch wenn ADRI ausgefallen ist. Außerdem verwendet sie eine feste Vorlage mit bekannten Angriffstypen und geprüften IP-Adressen. Ein Angreifer kann Text in die Server-Logs schreiben, aber dieser Text erreicht niemals deine Nachricht.
- Blockiert die Angreifer-Adresse in der Firewall des Servers selbst, nur in klaren Netzwerkfällen: Passwort-Brute-Force, Scans und Zugriffe von einem unbekannten Ort. Die Blockierung läuft erst nach einer Weile ab, sodass ein Fehler niemanden für immer aussperrt. Statt zu blockieren, kann man konfigurieren, dass die Antworten an den Angreifer tröpfchenweise herausgehen; ist standardmäßig ausgeschaltet.
- Weckt einen ADRI-Agenten auf, falls aktiviert, damit er den Server überprüft. Nur wenn es eine Angreifer-Adresse gibt und mit einer Wartezeit zwischen den Warnungen, um nicht KI in einer Schleife zu verschwenden.
- Stellt eine Falle. Ein Köder-Port akzeptiert die Verbindung, gewährt keinen Zugriff auf irgendetwas, antwortet langsam mit Müll und notiert, wer angerufen hat.
Ein Alarm, eine Warnung: Derselbe Alarm von derselben Adresse wiederholt sich erst nach einer Weile. Und der Centinela sagt nur „blockiert“, wenn die Firewall bestätigt, dass er sie blockiert hat. Wenn er es nicht kann, sagt er es.
Was er einer Person überlässt
- Änderungen an sensiblen Dateien. Er warnt mit höchster Priorität, blockiert aber niemanden und akzeptiert die Änderung nicht. Wenn er sie allein akzeptieren würde, würde er den Schlüssel, den der Eindringling hinterlassen hat, als normal lernen. Eine Person prüft und entscheidet.
- Web-Scans, Backdoors und seltsame ausgehende Verbindungen. Sie erzeugen einen Alarm, keine automatische Blockierung. Dort kann eine falsche Aktion etwas Legitimes kappen.
- Auf andere Server zugreifen. Der Centinela überwacht die Maschine, auf der er läuft. Er verbindet sich nicht von sich aus mit anderen Maschinen, um sie anzufassen.
- Zurückschlagen, niemals. Auf einen Angriff zu reagieren, indem man die Quelle angreift, ist in der Europäischen Union strafbar. Und fast immer ist diese Quelle der Computer eines anderen Opfers, den jemand gekapert hat. Was wir tun, ist, unser Haus zu verteidigen: blockieren, bremsen, Fallen stellen und Beweise sichern, um Anzeige erstatten zu können.
Wie er Fehlalarme vermeidet und dich nicht aussperrt
Ein Wächter, der fälschlicherweise blockiert, ist schlimmer als der Angriff. Deshalb gibt es Adressen, die Centinela niemals blockiert:
- das Netzwerk, das deine Website im Internet verteilt, denn wenn man es blockiert, würde die Website selbst ausfallen;
- das private Netzwerk, von dem aus wir die Server verwalten;
- die vertrauenswürdigen Adressen dieses Servers und die Maschine selbst;
- jede Adresse mit einer zu diesem Zeitpunkt offenen Administratorsitzung.
Wir lernen auch aus Fehlern, und wir erzählen dir von zwei echten. Im August kamen zwei Warnungen zu «Scan gefolgt von Zugriff» an einem Dienstag früh. Es war kein Angriff: Die eigene Administratorsitzung zählte gleichzeitig als Scan und als Zugriff, sodass sich jeder legitime Zugang selbst beschuldigte. Wir haben es korrigiert, damit der Scan wirklich einer sein muss, genau wie bei der normalen Erkennung. Die Regel, die uns blieb: Die beiden Hinweise eines Verdachts müssen unabhängig voneinander sein.
Der andere: Eine Liste vertrauenswürdiger Adressen eines Servers ist in die gemeinsame Konfiguration geraten. Auf einem anderen Server wurde ein legitimer Zugriff als verdächtig markiert. Es wurde nicht blockiert, weil er aus dem geschützten Netzwerk kam, aber es sorgte für Unruhe. Seitdem ist diese Liste für jeden Server eigen und kommt leer ab Werk.
Dasselbe mit den normalen Verbindungen, die der Server nach außen öffnet: In den ersten Tests sahen sie wie ein Scan aus. Jetzt zählen sie nicht mehr.
Grenzen, die man kennen sollte
- Er sieht nicht alle Arten von Scans gleich gut. Manche hinterlassen nur sehr wenig Spuren in dem, was er heute betrachtet.
- Die Entscheidung ist eine einfache Regel, wie oben beschrieben, keine Analyse des vollständigen Kontexts.
- Einen Zugriff von einem neuen Ort zu melden, erfordert, dass der Server seine Vertrauensliste hat.
- Es ersetzt nicht die Grundlagen: Updates, Zwei-Faktor-Authentifizierung und Backups. Es ist eine weitere Schicht, kein absoluter Schutzschild.
Der Code durchläuft wiederholte Reviews, mehrere davon mit unterschiedlichen Modellen, die sich gegenseitig prüfen – dieselbe Idee, die wir in wer entscheidet und wer in ADRI prüft erklären. Diese Reviews haben echte Fehler gefunden, und wir haben sie korrigiert. Es werden weiterhin mehr auftauchen, und deshalb machen wir sie weiter.
Was dein Unternehmen gewinnt
- Du erfährst es, ohne Logs anzusehen. Ticket und WhatsApp mit dem, was passiert ist und von wo.
- Der Server reagiert nur in eindeutigen Fällen, nachts oder am Wochenende, und die Sperre wird automatisch aufgehoben, wenn es ein Fehler war.
- Es bleiben Beweise. Die Historie der Warnungen und der Falle dient zur Überprüfung oder für eine Anzeige.
- Es funktioniert, auch wenn die KI nicht verfügbar ist. Der Wächter ist nicht von ADRI abhängig, um dich zu warnen.
Wenn du wissen möchtest, wie wir Zugriff und Daten insgesamt schützen, findest du das unter Sicherheit und Compliance. Um zu sehen, was das Agenten-Team sonst noch macht, schau dir was ADRI macht an oder teste es im Chat mit ADRI. Und zu der Frage, wo deine Daten liegen: unsere Infrastruktur in Europa.
Nächster Schritt
Möchtest du sehen, wie eine Meldung vom Centinela ankommt und was sie enthält? Fordere eine Demo an und wir zeigen es dir.
- Sicherheit
- Server
- Intrusion Detection
- ADRI