
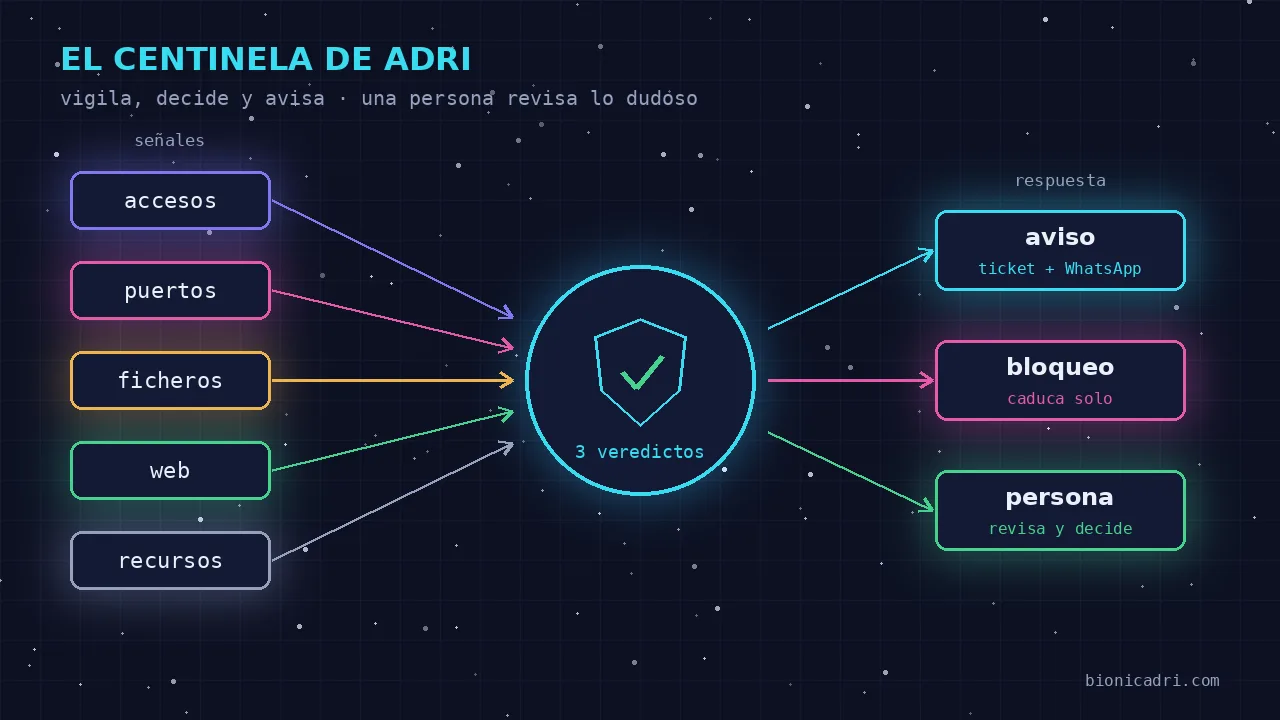
Cada servidor recibe visitas que no ha invitado nadie. Programas automáticos prueban contraseñas, recorren puertos y piden ficheros que no deberían existir en una web. La mayoría no consigue nada, pero basta con que uno acierte. El Centinela está para que te enteres cuando pasa y para que el servidor reaccione sin esperar a que alguien lea los registros.
Es la pieza defensiva de ADRI. La ofensiva ya la conoces: el agente de seguridad que audita tu infraestructura cuando se lo pides. El Centinela no espera a que se lo pidas: vigila siempre.
Por qué lo construimos
Los ataques de hoy los lanzan programas, y cada vez más agentes de IA, que no se cansan ni duermen. Un antivirus que compara ficheros con una lista conocida llega tarde a eso. Nuestra idea fue la contraria: un vigilante pequeño dentro de cada máquina que mira comportamientos, no firmas, y que sigue funcionando aunque el resto de ADRI esté parado.
Empezamos en agosto de 2026 con una regla prudente: detectar y avisar, sin tocar nada. Cuando las pruebas reales contra el cortafuegos salieron bien, activamos la respuesta automática, con las salvaguardas que te contamos más abajo. Ese mismo mes lo desplegamos en los servidores que gestionamos para nuestros clientes.
Qué vigila
El Centinela revisa el servidor de forma continua, a intervalos cortos. Mira estas señales:
- Contraseñas probadas a lo bruto. Intentos fallidos de acceso remoto repetidos desde la misma dirección. Tiene memoria: un ataque lento, de pocos intentos cada vez, también se va sumando.
- Accesos desde un sitio desconocido. Un acceso que sí entra, pero desde una dirección que no está en la lista de confianza de ese servidor. Es la señal típica de una clave robada, que no falla nunca. Funciona cuando el servidor tiene esa lista configurada.
- Escaneos de puertos. Alguien que llama a muchas puertas para ver cuál está abierta. Se mira el estado real de las conexiones, también las que se quedan a medio abrir.
- Escaneo seguido de acceso. La misma dirección que primero explora y luego entra.
- Cambios en ficheros sensibles. Las claves de acceso autorizadas, las cuentas de usuario, las tareas programadas o los permisos de administrador. Es donde un intruso deja su forma de volver.
- Puertas traseras. Programas que escuchan, o que se conectan hacia fuera, en puertos típicos del control remoto que usan los atacantes.
- Sondeos web. Peticiones que buscan ficheros de configuración, paneles de administración o inyecciones en la base de datos.
- Recursos. Uso real de procesador, memoria y disco.
Cómo decide: tres veredictos
Cada pasada termina en uno de tres estados. La clave está en no tratar igual un pico de trabajo que un ataque.
| Qué ve | Veredicto | Qué hace |
|---|---|---|
| Nada fuera de lo normal | Todo bien | Nada |
| Solo recursos altos | Vigilar | Lo anota, sin alarma. Una copia de seguridad o un informe grande también llenan la memoria. |
| Tráfico hostil o un fichero sensible cambiado | Ataque probable | Avisa y, si procede, responde |
Te lo contamos tal cual: hoy esa decisión es una regla sencilla. Si hay una señal hostil, es ataque probable. Todavía no cruza en el tiempo un pico de recursos con lo que hizo una dirección concreta diez minutos antes.
Qué hace solo
Cuando el veredicto es «ataque probable», el Centinela sigue estos pasos:
- Lo registra. Cada alerta queda en un historial del propio servidor.
- Avisa a una persona. Abre un ticket en la plataforma y manda un WhatsApp. Ese aviso no pasa por la IA: sale aunque ADRI esté caído. Además usa una plantilla cerrada, con tipos de ataque conocidos y direcciones IP comprobadas. Un atacante puede escribir texto en los registros del servidor, pero ese texto nunca llega a tu mensaje.
- Bloquea la dirección atacante en el cortafuegos del propio servidor, solo en los casos claros de red: contraseñas a lo bruto, escaneos y accesos desde un sitio desconocido. El bloqueo caduca solo al cabo de un tiempo, así que un error no deja a nadie fuera para siempre. En vez de bloquear, se puede configurar para que las respuestas al atacante salgan con cuentagotas; viene apagado.
- Despierta a un agente de ADRI, si está activado, para que revise el servidor. Solo cuando hay una dirección atacante y con una espera entre avisos, para no gastar IA en bucle.
- Tiende una trampa. Un puerto señuelo acepta la conexión, no da acceso a nada, responde basura despacio y apunta quién llamó.
Una alarma, un aviso: la misma alerta de la misma dirección no se repite hasta pasado un rato. Y el Centinela solo dice «bloqueada» cuando el cortafuegos confirma que la bloqueó. Si no puede, lo dice.
Qué deja a una persona
- Los cambios en ficheros sensibles. Avisa con prioridad máxima, pero no bloquea a nadie y no da el cambio por bueno. Si lo aceptara solo, aprendería como normal la clave que dejó el intruso. Una persona revisa y decide.
- Los sondeos web, las puertas traseras y las conexiones raras hacia fuera. Generan alerta, no bloqueo automático. Ahí una acción equivocada puede cortar algo legítimo.
- Entrar en otros servidores. El Centinela vigila la máquina donde corre. No se conecta por su cuenta a otras máquinas para tocarlas.
- Contraatacar, nunca. Responder al ataque atacando al origen es delito en la Unión Europea. Y casi siempre ese origen es el ordenador de otra víctima que alguien ha secuestrado. Lo que sí hacemos es defender nuestra casa: bloquear, frenar, poner trampas y guardar pruebas para poder denunciar.
Cómo evita falsos positivos y no dejarte fuera
Un vigilante que bloquea por error es peor que el ataque. Por eso hay direcciones que el Centinela no bloquea nunca:
- la red que reparte tu web por internet, porque bloquearla tiraría la propia web;
- la red privada desde la que gestionamos los servidores;
- las direcciones de confianza de ese servidor y la propia máquina;
- cualquier dirección con una sesión de administración abierta en ese momento.
También aprendemos de los fallos, y te contamos dos reales. En agosto llegaron dos avisos de «escaneo seguido de acceso» un martes a primera hora. No eran un ataque: la propia sesión del administrador contaba a la vez como escaneo y como acceso, así que cualquier entrada legítima se acusaba a sí misma. Lo corregimos para que el escaneo tenga que serlo de verdad, igual que en la detección normal. La regla que nos quedó: las dos pistas de una sospecha tienen que ser independientes.
El otro: una lista de direcciones de confianza de un servidor se coló en la configuración común. En otro servidor marcó como sospechoso un acceso legítimo. No llegó a bloquearlo, porque venía de la red protegida, pero hizo ruido. Desde entonces esa lista es propia de cada servidor y viene vacía de fábrica.
Lo mismo con las conexiones normales que el servidor abre hacia fuera: en las primeras pruebas parecían un escaneo. Ahora no cuentan.
Límites que conviene conocer
- No ve todos los tipos de escaneo igual de bien. Algunos dejan muy poco rastro en lo que mira hoy.
- La decisión es una regla simple, como te contamos arriba, no un análisis del contexto completo.
- Avisar de un acceso desde un sitio nuevo exige que el servidor tenga su lista de confianza.
- No sustituye lo básico: actualizaciones, doble factor de acceso y copias de seguridad. Es una capa más, no un escudo absoluto.
El código pasa por revisiones repetidas, varias de ellas con modelos distintos que se revisan entre sí, la misma idea que explicamos en quién decide y quién revisa en ADRI. Esas revisiones han encontrado errores reales y los hemos corregido. Seguirán apareciendo más, y por eso las seguimos haciendo.
Qué gana tu empresa
- Te enteras sin mirar registros. Ticket y WhatsApp con qué ha pasado y desde dónde.
- El servidor reacciona solo en los casos claros, de noche o en fin de semana, y el bloqueo se deshace solo si era un error.
- Quedan pruebas. El historial de alertas y de la trampa sirve para revisar o para denunciar.
- Funciona aunque la IA no esté. El vigilante no depende de ADRI para avisarte.
Si quieres saber cómo protegemos el acceso y los datos en conjunto, lo tienes en seguridad y cumplimiento. Para ver qué más hace el equipo de agentes, mira qué hace ADRI o pruébalo en el chat con ADRI. Y sobre dónde viven tus datos, está nuestra infraestructura en Europa.
Siguiente paso
¿Quieres ver cómo llega un aviso del Centinela y qué contiene? Pide una demo y te lo enseñamos.
- Seguridad
- Servidores
- Detección de intrusiones
- ADRI