
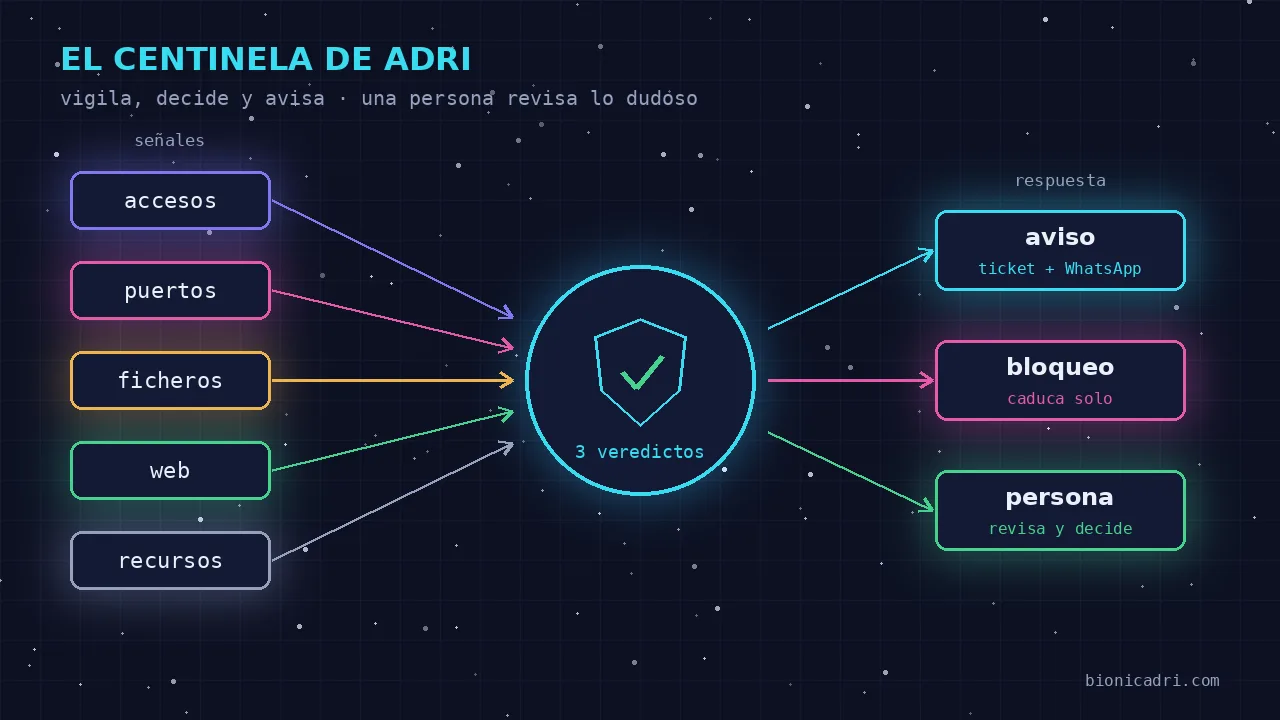
Ogni server riceve visite che nessuno ha invitato. Programmi automatici provano password, scansionano porte e chiedono file che non dovrebbero esistere in un sito web. La maggior parte non ottiene nulla, ma basta che uno ci azzecchi. Il Centinela serve a farti sapere quando succede e a far reagire il server senza aspettare che qualcuno legga i registri.
È il pezzo difensivo di ADRI. Quello offensivo lo conosci già: l'agente di sicurezza che audita la tua infrastruttura quando glielo chiedi. Il Centinela non aspetta che glielo chiedi: sorveglia sempre.
Perché l'abbiamo costruito
Gli attacchi di oggi sono lanciati da programmi, e sempre più da agenti di IA, che non si stancano né dormono. Un antivirus che confronta file con una lista conosciuta arriva tardi a questo. La nostra idea è stata quella contraria: un piccolo guardiano dentro ogni macchina che osserva i comportamenti, non le firme, e che continua a funzionare anche se il resto di ADRI è fermo.
Abbiamo iniziato ad agosto 2026 con una regola prudente: rilevare e avvisare, senza toccare nulla. Quando i test reali contro il firewall sono andati bene, abbiamo attivato la risposta automatica, con le salvaguardie che ti raccontiamo più avanti. Quello stesso mese l'abbiamo distribuito sui server che gestiamo per i nostri clienti.
Cosa sorveglia
Il Centinela controlla il server in modo continuo, a intervalli brevi. Osserva questi segnali:
- Password provate a forza bruta. Tentativi falliti di accesso remoto ripetuti dallo stesso indirizzo. Ha memoria: anche un attacco lento, con pochi tentativi alla volta, si accumula.
- Accessi da un luogo sconosciuto. Un accesso che entra davvero, ma da un indirizzo che non è nella lista di fiducia di quel server. È il segnale tipico di una chiave rubata, che non falla mai. Funziona quando il server ha quella lista configurata.
- Scansioni delle porte. Qualcuno che bussa a molte porte per vedere quale è aperta. Si guarda lo stato reale delle connessioni, anche quelle che restano a metà aperte.
- Scansione seguita da accesso. Lo stesso indirizzo che prima esplora e poi entra.
- Modifiche a file sensibili. Le chiavi di accesso autorizzate, gli account utente, le attività pianificate o i permessi di amministratore. È qui che un intruso lascia il suo modo di tornare.
- Backdoor. Programmi che ascoltano, o che si connettono verso l'esterno, su porte tipiche del controllo remoto usato dagli attaccanti.
- Scansioni web. Richieste che cercano file di configurazione, pannelli di amministrazione o iniezioni nel database.
- Risorse. Uso reale di processore, memoria e disco.
Come decide: tre verdetti
Ogni passata termina in uno di tre stati. La chiave sta nel non trattare allo stesso modo un picco di lavoro e un attacco.
| Cosa vede | Verdetto | Cosa fa |
|---|---|---|
| Niente fuori dal normale | Tutto bene | Niente |
| Solo risorse alte | Vigilare | Lo annota, senza allarme. Un backup o un report grande riempiono anch'essi la memoria. |
| Traffico ostile o un file sensibile modificato | Attacco probabile | Avvisa e, se procede, risponde |
Te lo raccontiamo così com'è: oggi quella decisione è una regola semplice. Se c'è un segnale ostile, è attacco probabile. Non incrocia ancora nel tempo un picco di risorse con quello che ha fatto un indirizzo specifico dieci minuti prima.
Cosa fa da solo
Quando il verdetto è «attacco probabile», il Centinela segue questi passi:
- Lo registra. Ogni avviso rimane in uno storico del server stesso.
- Avvisa una persona. Apre un ticket sulla piattaforma e manda un WhatsApp. Quell'avviso non passa per l'IA: esce anche se ADRI è giù. Inoltre usa un template chiuso, con tipi di attacco conosciuti e indirizzi IP verificati. Un attaccante può scrivere testo nei registri del server, ma quel testo non arriva mai al tuo messaggio.
- Blocca l'indirizzo attaccante nel firewall del server stesso, solo nei casi chiari di rete: password a forza bruta, scansioni e accessi da un posto sconosciuto. Il blocco scade solo dopo un po' di tempo, così un errore non lascia nessuno fuori per sempre. Invece di bloccare, si può configurare per far uscire le risposte all'attaccante col contagocce; è disattivato.
- Sveglia un agente di ADRI, se è attivato, per far controllare il server. Solo quando c'è un indirizzo attaccante e con un'attesa tra un avviso e l'altro, per non sprecare IA in loop.
- Tende una trappola. Una porta esca accetta la connessione, non dà accesso a nulla, risponde con spazzatura lentamente e annota chi ha chiamato.
Un allarme, un avviso: lo stesso avviso dallo stesso indirizzo non si ripete fino a dopo un po'. E il Centinela dice «bloccata» solo quando il firewall conferma che l'ha bloccata. Se non può, lo dice.
Cosa lascia a una persona
- Le modifiche ai file sensibili. Avvisa con priorità massima, ma non blocca nessuno e non considera la modifica come buona. Se la accettasse da solo, imparerebbe come normale la chiave che ha lasciato l'intruso. Una persona controlla e decide.
- Le scansioni web, le backdoor e le connessioni strane verso l'esterno. Generano un avviso, non un blocco automatico. Lì un'azione sbagliata può interrompere qualcosa di legittimo.
- Entrare in altri server. Il Centinela vigila la macchina dove gira. Non si connette da solo ad altre macchine per toccarle.
- Contrattaccare, mai. Rispondere all'attacco attaccando l'origine è reato nell'Unione Europea. E quasi sempre quell'origine è il computer di un'altra vittima che qualcuno ha dirottato. Quello che facciamo è difendere la nostra casa: bloccare, frenare, tendere trappole e conservare prove per poter denunciare.
Come evita i falsi positivi e non ti lascia fuori
Un guardiano che blocca per errore è peggio dell'attacco. Per questo ci sono indirizzi che il Centinela non blocca mai:
- la rete che distribuisce il tuo sito web su internet, perché bloccarla tirerebbe giù il sito stesso;
- la rete privata da cui gestiamo i server;
- gli indirizzi fidati di quel server e la macchina stessa;
- qualsiasi indirizzo con una sessione di amministrazione aperta in quel momento.
Anche noi impariamo dagli errori, e te ne raccontiamo due reali. Ad agosto sono arrivati due avvisi di «scansione seguita da accesso» un martedì mattina presto. Non erano un attacco: la sessione dell'amministratore contava contemporaneamente come scansione e come accesso, così qualsiasi ingresso legittimo si accusava da solo. L'abbiamo corretto affinché la scansione debba esserlo davvero, come nel rilevamento normale. La regola che ci è rimasta: le due tracce di un sospetto devono essere indipendenti.
L'altro: una lista di indirizzi fidati di un server si è infiltrata nella configurazione comune. Su un altro server ha contrassegnato come sospetto un accesso legittimo. Non è arrivato a bloccarlo, perché proveniva dalla rete protetta, ma ha fatto rumore. Da allora quella lista è propria di ogni server e viene vuota di fabbrica.
Lo stesso vale per le connessioni normali che il server apre verso l'esterno: nelle prime prove sembravano una scansione. Ora non contano.
Limiti che è bene conoscere
- Non vede tutti i tipi di scansione allo stesso modo. Alcuni lasciano pochissime tracce in ciò che guarda oggi.
- La decisione è una regola semplice, come ti abbiamo detto sopra, non un'analisi del contesto completo.
- Avvisare di un accesso da un luogo nuovo richiede che il server abbia la sua lista di fiducia.
- Non sostituisce le basi: aggiornamenti, doppio fattore di accesso e copie di sicurezza. È uno strato in più, non uno scudo assoluto.
Il codice passa attraverso revisioni ripetute, diverse delle quali con modelli diversi che si controllano a vicenda, la stessa idea che spieghiamo in chi decide e chi revisiona in ADRI. Queste revisioni hanno trovato errori reali e li abbiamo corretti. Ne continueranno ad apparire altri, ed è per questo che continuiamo a farle.
Cosa guadagna la tua azienda
- Vieni a saperlo senza guardare i log. Ticket e WhatsApp con cosa è successo e da dove.
- Il server reagisce solo nei casi chiari, di notte o nel fine settimana, e il blocco si annulla da solo se era un errore.
- Restano le prove. La cronologia degli avvisi e della trappola serve per rivedere o per denunciare.
- Funziona anche se l'IA non c'è. Il guardiano non dipende da ADRI per avvisarti.
Se vuoi sapere come proteggiamo l'accesso e i dati nel loro insieme, lo trovi in sicurezza e conformità. Per vedere cos'altro fa il team di agenti, guarda cosa fa ADRI o provalo nella chat con ADRI. E su dove risiedono i tuoi dati, c'è la nostra infrastruttura in Europa.
Prossimo passo
Vuoi vedere come arriva un avviso del Centinela e cosa contiene? Richiedi una demo e te lo mostriamo.
- Sicurezza
- Server
- Rilevamento delle intrusioni
- ADRI