
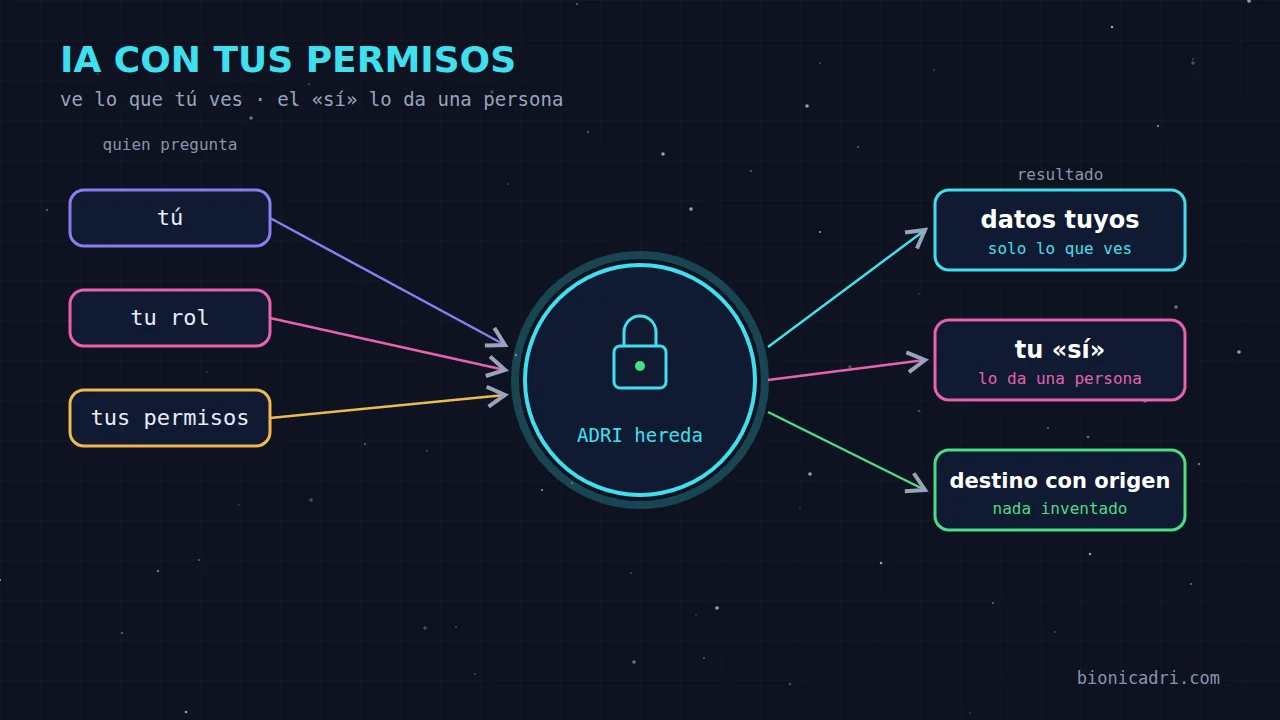
Imagina que contratas uma pessoa muito capaz para ajudar toda a equipa. Dás-lhe uma chave do escritório, e acontece que essa chave também abre o gabinete da direção, o arquivo de vencimentos e a gaveta dos contratos. Ninguém a contrataria assim. Pois com os assistentes de IA acontece exatamente isso com mais frequência do que parece: ligam-se a «tudo» com uma única credencial e, a partir desse momento, quem lhes pergunta vê o que a IA pode ver, não o que lhe corresponde.
Na BionicAdri fizemos o contrário. A ADRI, a assistente da plataforma, não tem chave mestra. Trabalha com as permissões da pessoa que fala com ela. Este artigo explica o que isso significa na prática e o que a tua empresa ganha.
O problema: a IA com acesso a tudo
Pensa num comercial que, a partir do chat, escreve: «Quanto ganha uma colega da administração?». Se a IA tem acesso total à base de dados, tem duas opções, e ambas são más. Ou responde, e filtraste um vencimento a quem não devia vê-lo. Ou foi programada para recusar certas perguntas com regras soltas, que alguém acabará por contornar com uma frase engenhosa.
O erro não está no que a IA «quer» fazer. Está no que pode fazer. Se pode abrir essa informação, mais tarde ou mais cedo alguém conseguirá que a abra.
A solução: o ADRI herda as tuas permissões
Na BionicAdri, o ADRI não consulta os dados da empresa por sua conta. Lê-os através do painel, o mesmo que tu usas, e com as permissões de quem pergunta. Se tu não podes abrir algo no ecrã, o ADRI também não o pode abrir por ti.
E também não escreve por sua conta na base de dados. Quando o ADRI cria um orçamento, regista um contacto ou anota uma visita, fá-lo através do painel, com as mesmas regras de validação e o mesmo registo que se o tivesses feito tu à mão.
Vejamos como fica nos exemplos do dia a dia:
| Quem pergunta | O que pergunta | O que recebe |
|---|---|---|
| Um comercial | «Quanto ganha a minha colega da administração?» | Nenhum montante. O ADRI explica-lhe que dados pode consultar. |
| Um comercial | «Que clientes estão há muito tempo sem visita?» | Apenas os da sua carteira, não os dos seus colegas. |
| Um funcionário | «Que despesas carreguei este mês?» | Os seus. Os dos outros, não. |
| Uma pessoa de RH | «Quem falta hoje e por quê?» | A lista e o motivo, porque a sua função gere baixas. |
| Um administrador | «Dá-me a ficha de um colega» | Os dados básicos, sem DNI, telefone nem endereço. |
Repara no que não acontece: o ADRI não se cala nem mente. Se não podes ver algo, diz-te isso e propõe-te o que pode fazer. A resposta é honesta e, ao mesmo tempo, segura.
O «sim» de uma pessoa no que é importante
As permissões respondem a «podes ver isto?». Falta outra pergunta: «queres que isto se faça mesmo?». Há ações que não têm retorno ou que afetam dinheiro e terceiros: emitir uma fatura, aceitar um orçamento, apagar dados em lote.
Para essas, o ADRI mostra-te um resumo do que vai fazer, com montantes e afetados, e espera a tua resposta. O essencial é quem pode dá-la: apenas uma pessoa. Nem o ADRI nem uma tarefa automática podem dar esse «sim».
Isto cobre casos que parecem subtis e não são:
- Se deixares ao ADRI um objetivo longo em modo auto e ele chegar a um passo que pede confirmação, pára e avisa-te. Uma mensagem do modo auto não conta como se a tivesses escrito tu.
- Se o ADRI voltar a um chat mais tarde, porque lhe pediste «revê isso amanhã», esse regresso também não pode confirmar nada por ti.
- E há coisas que o ADRI simplesmente não faz. Não apaga clientes, leads nem orçamentos enviados: dá-os de baixa ou anula-os com um motivo, como farias no ecrã.
Mensagens apenas para destinatários comprováveis
Outro risco de uma IA que escreve por ti são os destinatários. Um texto malicioso inserido num email ou numa página web pode tentar que o assistente envie informações para um endereço que não pertence a ninguém da tua empresa. Com um assistente deste tipo, o ataque não precisa de ser sofisticado: basta que a IA acredite num endereço em que não devia acreditar.
Por isso, o ADRI só envia para destinatários com origem comprovável:
- os que escreves tu na tua mensagem;
- os que saem dos teus dados no painel, como clientes, leads, contactos ou colegas;
- os que o ADRI te mostrou antes e que viste.
Um endereço ou um telefone que aparece de repente, sem que ninguém saiba de onde vem, não recebe nada. O ADRI conta-te isso e tu decides. A mesma verificação vale para email, WhatsApp, Telegram e chamadas a terceiros: mudar de canal não é uma porta dos fundos.
Um exemplo: pedes-lhe «avisa todos os clientes da mudança de horário». Se na lista houver um email que o ADRI tirou de uma página web e que não está nos teus dados, esse email fica de fora até o confirmares.
Cada chat no seu espaço, e os seus ficheiros são seus
A herança de permissões chega também aos ficheiros. O que a ADRI gera ou recebe numa conversa vive num espaço privado desse chat, fora da web pública, e só é aberto com um link que a aplicação gera para si e que expira. As notas internas de trabalho da ADRI não são mostradas.
«Os meus ficheiros», a sua pasta pessoal, é privada: nem os administradores a veem. A ADRI trabalha nela apenas em nome do seu proprietário e com limites por mensagem.
Quando alguém pede os seus direitos por WhatsApp
Os clientes e os contactos também têm direitos. Se uma pessoa escrever à ADRI «removam-me da lista» ou «apaguem os meus dados», o pedido é tratado e registado. A desinscrição de mensagens comerciais é aplicada de imediato. O apagamento exige que a pessoa o confirme, que a sua identidade esteja confirmada e que quem o trata tenha permissão sobre esse registo.
A identidade é confirmada com prudência: por WhatsApp, com o telefone verificado de quem escreve. Por email ou Telegram não é possível verificar o remetente, por isso é uma pessoa que revê. E o que a lei manda conservar, como as faturas, é conservado. O painel mostra quantos dias faltam para o prazo de um mês. Da pessoa só é guardada uma impressão digital para não lhe voltar a escrever, nunca o texto da sua mensagem.
O que a sua empresa ganha
- RGPD com menos risco. Os dados pessoais não saem pelo caminho de uma pergunta bem formulada. Quem não tem direito a vê-los não os recebe, nem da ADRI nem do painel.
- Auditoria simples. O que a ADRI faz passa pelo painel e deixa o mesmo rasto que o que faz. Os acessos a dados sensíveis ficam registados. Se precisar de provar quem fez o quê, existe o registo. Em este artigo sobre registos protegidos explicamos como é protegido o histórico.
- Confiança da equipa. Uma equipa usa melhor uma ferramenta quando sabe que não é um delator com chave mestra. Se o comercial sabe que a ADRI não vai mostrar o seu recibo de vencimento a um colega, deixa de a temer.
- Controlo sem fricção. As permissões são as de sempre, as que já gere com os perfis da plataforma. Não há uma segunda lista para manter para a IA.
O que não prometemos
Nenhuma ferramenta garante risco zero. A cobertura depende de que os perfis estejam bem distribuídos, e isso é responsabilidade de cada empresa: se der a alguém permissão para ver os recibos de vencimento, a ADRI vai mostrar-lhos, tal como faria o painel. O que fazemos é garantir que a IA nunca veja mais do que a pessoa que lhe fala, que as ações críticas esperem por uma pessoa e que as mensagens só saiam para destinos com origem.
Para uma revisão completa da plataforma, com dupla verificação, cópias de segurança e normativa, tem a página de segurança e conformidade da BionicAdri. Se lhe interessa a parte técnica das auditorias de infraestrutura, abordamo-la em segurança empresarial com agentes de IA. E se quiser vê-lo com os seus próprios perfis, peça uma demonstração: fazemos a mesma pergunta à ADRI com dois utilizadores diferentes e comprova a diferença.
- Segurança
- Permissões
- RGPD
- IA na empresa